
一句话总结:GitHub 官方的 MCP 服务有 34,631 星、5,380 个 fork,同时也背着 447 个待处理 issue。它最值得学的设计是白名单:25 个工具集,默认只开一部分,按需再加。这条纪律解决了 MCP 生态里最实际的问题,模型面前的东西太多。
我给站里的 Z-Blog 配过一个 MCP 服务端,接完之后工具列表一次冒出十几个,从写文章、传图到审核评论全在里面。用起来才发现问题。模型每做一步都要在十几个工具里挑。选错的概率随数量上升。
后来翻 GitHub 官方的这个实现,看到它把工具切成 25 个工具集,默认只启用一部分。这个设计解的就是我遇到的那个问题。很直接。
34,631 星,447 个待处理 issue
仓库叫 github-mcp-server,2025 年 3 月 4 日创建,MIT,仓库 58MB。核到 34,631 星、5,380 fork、447 个待处理 issue。
三个数字各有含义。星标说明它是最受关注的官方实现之一。fork 比 15.5%。它是 Go 写的,可以本地编译,这个比例合理。447 个 issue 是另一回事。
官方项目攒下四百多个待处理,说明问题不在代码质量。MCP 这个协议本身还在演化,客户端五花八门,配置格式各不相同,兼容性工单会持续堆积。
两种接入:远程一行地址,本地一个二进制
远程方式最简单:把 MCP 客户端指向一个地址,用个人访问令牌做 Bearer 认证,不用装任何东西。README 还给了 insiders 版,路径多一段,用来提前试新功能。
本地方式是编译好的二进制,从命令行启动,走标准输入输出。适合需要自己改代码、或者网络受限的环境。 两条路的取舍很清楚。远程省事,但代码在你机器之外跑。本地可控,但升级要自己跟。
README 里 VS Code 的安装按钮点下去会自动写好配置,把令牌留成一个输入变量,让人在客户端里填。这个小设计避免了把令牌写进配置文件提交的风险。
25 个工具集:白名单为什么必要
README 的工具集表我数了一遍,去掉重复项是 25 个:context、repos、issues、pull_requests、actions、code_security、dependabot、discussions、gists、git、governance、labels、notifications、orgs、projects、secret_protection、security_advisories、stargazers、users、copilot 及其三个变体、code_quality、github_support_docs_search。
指定方式有两种:启动参数 --toolsets 后跟逗号分隔的名字,或者设环境变量 GITHUB_TOOLSETS。两者同时给时,环境变量优先。
还能再细一级,用 --tools 挑单个工具,和工具集混用。
为什么要切这么碎?算一下就明白。一个工具的描述通常几十到上百 token,如果 25 个工具集全开、每个集平均十个工具,模型面前就是两三百个工具、上万 token 的描述。这些描述每轮对话都要占位置,还要参与决策。
上面这个数字是估算。我没实测全开时的真实 token 数,也不确定官方有没有压过描述长度。但方向和我在 Z-Blog 那边的体感一致:工具越少,选得越准。
GitHub 给的建议是 context 这个集一定要开,因为它提供当前用户和仓库上下文;其余按任务开,改代码就开 repos 和 pull_requests,管看板就开 projects。
白名单还有一层作用是权限。工具集在协议层面就是能力边界,模型看不到的工具调不出来。MCP 那篇拆过它的请求格式,工具列表本身就在握手阶段交换。
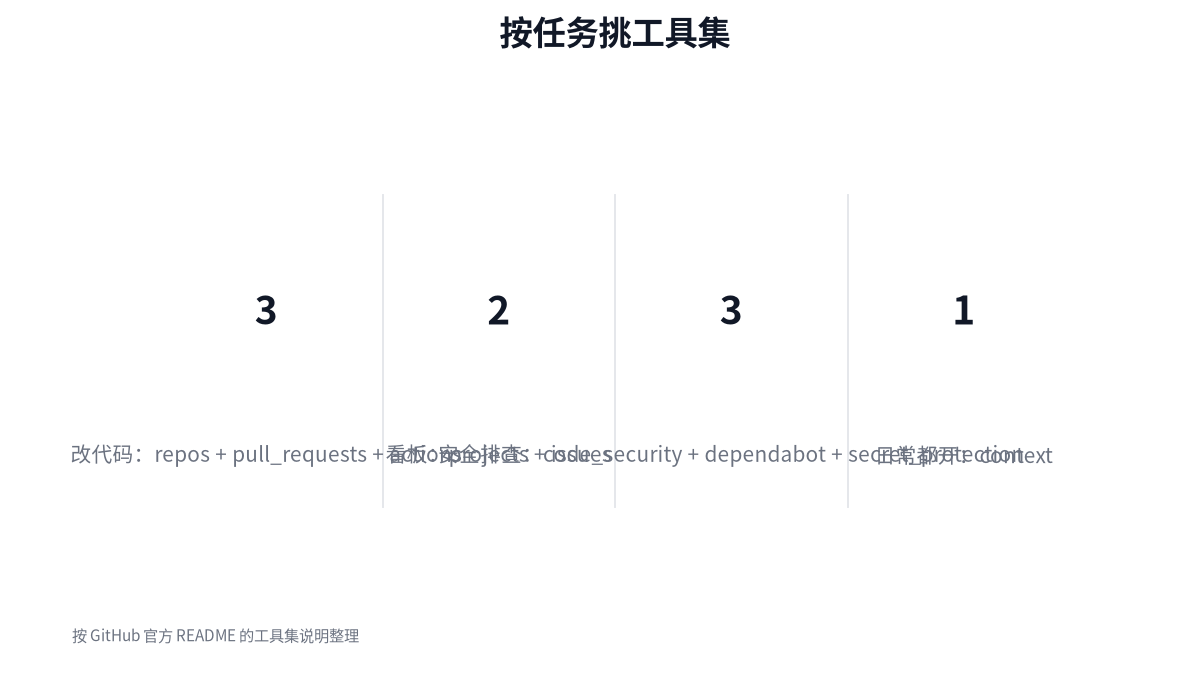
图 1:同样的服务端,按任务裁剪后模型面前只剩几个工具
只读模式:一条被低估的开关
README 提到配置指南里有只读模式的做法。这个开关的价值比它看起来大。 MCP 的风险集中在写操作:删分支、改 issue、合并 PR、动工作流。只读模式把这一类整体拿掉,剩下的检索、读代码、看日志仍然有用。
接入方是 agent 时更该这么做。人下手前会犹豫,模型不会。它能一口气发出十几个调用,里面混进一个写操作就够受了。
我自己的做法是分两层。日常检索走只读连接;要发文章时另起一个可写连接,发完立刻关掉。改动权限的开关放在服务端,比指望客户端每次都弹窗可靠。Blender 插件那篇讨论过审批权的归属,这里是把开关前移了一格。
447 个 issue 里能读出什么
我翻了一部分,没逐条读完,所以下面只是印象。 最多的一类跟客户端配置有关:某个 IDE 的某个版本不认新的传输格式,或者配置项名字变了导致连不上。这类问题不是服务端的错,是生态碎片化的代价。
第二类跟权限有关:个人访问令牌的 scope 不够,调某个工具时被拒。第三类跟工具行为有关,比如某个工具的返回太长、或者分页不好用。 这三类的共同点是:它们都发生在边界上,而不在核心逻辑里。这也解释了为什么一个 34,631 星的项目会有四百多个开放工单,同时星标还在涨。
如果你准备接入,我的建议是先读服务配置指南里的几个现成配方,别从零拼配置。README 明确说了那里有「最小化配置」「只读模式」这些组合。
FAQ
Q:不用装任何东西就能用?
远程方式可以,指向官方地址、带令牌即可。本地方式需要下载二进制自己启动。
Q:工具集一次全开有什么问题?
工具描述会挤占上下文,模型的选择也会变差。建议只开当前任务需要的几个。
Q:和站里用的 Z-Blog MCP 有关系吗?
没有关系,只是设计思路可对照。那边的工具少,一次性全暴露还能接受;仓库操作这种规模就必须切分。
参考资料
- GitHub · github/github-mcp-server(MIT,含 25 个工具集清单与接入方式)
- GitHub API · 仓库元信息(星标、fork、issue 数,查询于 2026-11-21)
口径与核验:34,631 星、5,380 fork、447 issue、创建 2025-03-04、MIT、58MB 来自 GitHub 接口;25 个工具集是我按 README 表格去重后数的,表格里 copilot 出现两次;远程地址、insiders 路径、命令行参数与环境变量优先级、只读模式的存在均引自 README。全开工具集时的 token 量是我按平均工具数估的,没有实测。issue 分类只是抽样印象,不能当统计。
- FAQ
- 参考资料
发表评论
◎欢迎参与讨论,请在这里发表您的看法、交流您的观点。