
一句话总结:抓包这件事,技术上是三条不同的路,法律上只有一条线。这篇先讲清三类场景各自该用哪种办法,再讲三条我不跨的红线。要是你抓的不是自己的账号和设备,后面的技术细节都不用看。
站上写过两篇抓包相关的:浏览器扩展走调试协议那篇讲机制,光猫凭据那篇讲设备自带的通道。
这篇不重复机制,讲边界:什么场景用哪种方式,哪些线不能过。
三类场景,三种办法
第一类:抓自己浏览器里网页的接口。这是最常见的需求,调试自己的前端、看第三方接口返回什么。用浏览器调试协议就够,不用装证书,也不用开代理。
第二类:抓移动端 App 的流量。这类走代理加证书,或者用系统级的抓包工具。麻烦的地方在证书。安卓 7 开始,用户装的证书默认不被 App 信任,得装进系统区,这一步通常要 root 或者改包。
第三类:抓别人的设备和账号。这一类我不做,也不建议任何人做,下面会讲为什么。 三类的分界不在技术难度,在授权。你能不能证明这台设备、这个账号是你自己的。
红线一:不是自己的设备,不做
这条最硬。抓包和「看一眼」的区别在于,抓包会留下完整的请求体、Cookie、令牌,等于拿到了对方的会话。 现实中常见的情形有几种:同事让你帮忙看他的接口问题、家里人的手机卡顿、公司内网的设备。前两种勉强算授权,但要有一个明确的口头许可,而且只碰必要的部分;第三种要先问清楚设备归属和公司规定。
我自己的做法是:只要不是我的账号,我连抓包工具都不开。要帮忙可以,让他自己跑,我读日志。
红线二:不进别人的会话
技术上,抓到 Cookie 之后「注入到新标签页」只要一个按钮。有些工具把这个做成了一键功能。 这条线不能过。哪怕是为了验证一个 bug,也不能拿别人的登录态去操作。
原因很实际:那一串 Cookie 里装的不是「信息」,是「身份」。用它发出的每一个请求,在服务端看来都是本人操作。配图那篇里说过一句「形式合规不等于有用」,反过来在这里也成立:功能做出来了,不代表可以随便用。
红线三:抓到的东西不出本地
抓包产物里通常有令牌、手机号、地址、订单信息。 我的规矩是:抓包数据只在本地临时目录,处理完就删;要贴给别人看报错,先把请求头里的认证字段打码;不上传到任何在线工具里做解析。
这一条不是洁癖。你把一份带令牌的抓包文件发到群里求帮助,等同于把账号给了群里所有人,包括那些潜水不说话的。
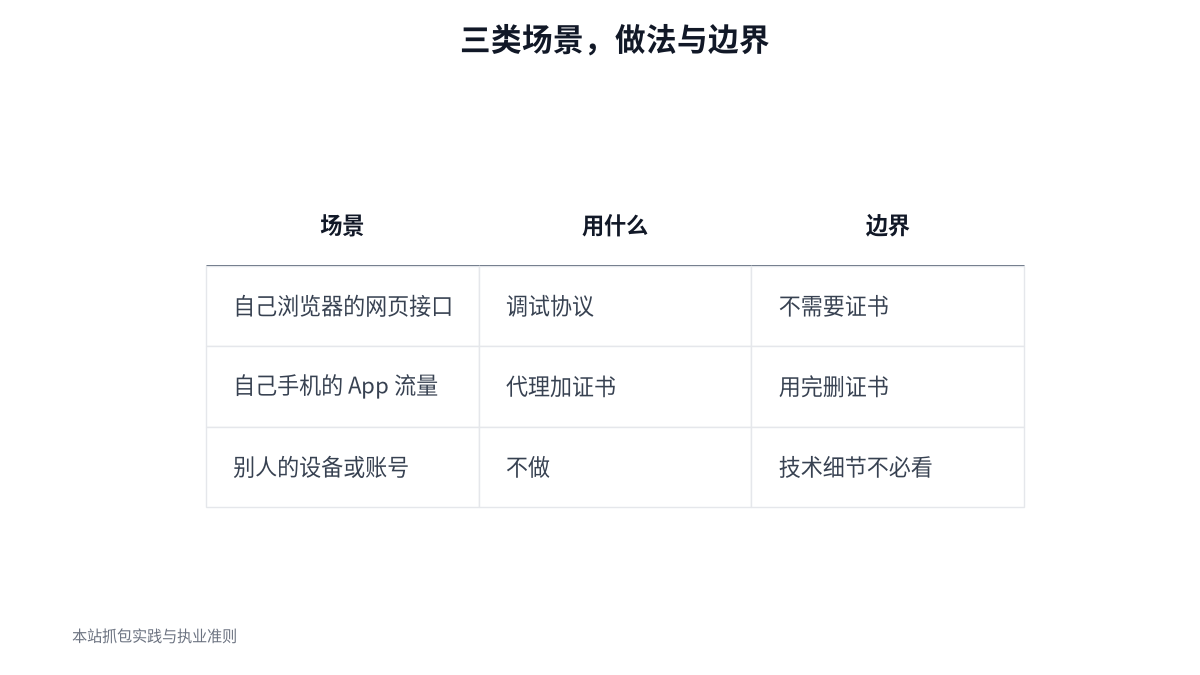
图 1:分界不在技术难度,在授权
技术上的四个硬边界
过了授权这关,还有技术限制,得有心理准备。 第一个是证书固定。有些 App 把服务端证书指纹写死在代码里,代理证书再合法也对不上,直接断连。这种情况要么放弃,要么改包,改包属于另一个话题。
第二个是双向认证。客户端也要出示证书,光有服务端证书没用。 第三个是 QUIC。HTTP/3 跑在 UDP 上,普通 HTTP 代理默认接不住,3 个办法:关掉、降级到 HTTP/2、换支持的工具。
第四个是 WebSocket 与长连接。握手能抓,之后的消息帧要看工具支不支持,很多工具只记录握手不记录帧。
证书卫生:一条最容易被忽略的收尾
代理抓包做完,系统里会留一张你自己装的根证书。这张证书的权限等同于「可以解密你所有 HTTPS 流量」。 收尾 3 件事:删掉那张证书、关掉代理设置、清理工具的数据目录。 我见过有人为了调试留了半年,这台机器上所有流量都在他的代理软件里过了一遍。这不是抓包问题,是把自己变成了中间人。
什么时候该用调试协议,什么时候该用代理
判断很简单:抓网页接口用调试协议,抓 App 用代理。
调试协议的好处是不碰 TLS,不用装证书,回收也干净;缺点是只能在浏览器里用。扩展那篇讲过它的三个代价:调试横幅、独占、时序限制。
代理的好处是能覆盖任意客户端;缺点是要装证书、要改网络设置,而且容易被证书固定挡住。 两者不是替代关系。我通常是先用调试协议把接口关系理清,遇到 App 侧的问题再上代理。
我没法替你判断的部分
授权这件事,我没法给通用标准。公司内网的设备算什么、家庭共用的账号算什么、你自己买的设备但绑了别人的账号算什么,这些都要看具体情况和当地规定。
能给的只有一条:当你犹豫「这算不算我的」的时候,答案通常是否。 技术部分我倒是能给确定的经验:三条红线是硬的,四个技术边界是存在的,证书卫生是必须做的。这三样守住了,剩下的就是在授权范围内做实验。
FAQ
Q:不装证书能抓 App 吗?
一般不能。App 走的是系统 TLS,除非它自己把流量导出(有些调试版会做)。
Q:装证书会不会影响系统其他应用?
会。根证书一旦被信任,理论上任何应用都能被解密。所以用完必须删。
Q:抓自己的网站要授权吗?
你是站方就不需要。如果你只是用户,抓自己浏览器发出的请求也没问题,但别去抓服务端内部接口。
参考资料
- Android 开发者文档 · 网络安全配置(用户证书信任策略)
- Chrome 扩展文档 · chrome.debugger(调试协议方式的能力与限制)
口径与核验:安卓 7 起用户证书默认不被应用信任、证书固定的拦截效果、QUIC 对普通代理不友好,这些是平台与协议层面的已知行为,我按文档与使用经验写,没在本文里逐项复现。三条红线是我自己的执业准则,不是法律意见;具体是否越界请按当地法规和你的授权范围判断。
- 红线三:抓到的东西不出本地
- FAQ
- 参考资料
发表评论
◎欢迎参与讨论,请在这里发表您的看法、交流您的观点。