
一句话总结:站上这一批文章的配图,全部是在一台安卓手机的 Linux 环境里画的。这篇讲清 proot 方案能干到什么程度,哪些地方会翻车,以及一个我至今没解决的安全短板:沙箱在这里靠策略,不靠内核。
先说个能让读者意外的细节:你现在看的这批文章,从写稿、质检、画图到发布,全都跑在一台安卓手机上。 环境是 Ubuntu 24.04.5,内核 4.14.116,架构 aarch64,Node v24.22.1,Python 3.12.15。这些数不是从文档抄的,是刚在终端里敲出来的。
用的方案叫 proot:不是 chroot,也不需要 root。它靠拦截系统调用把文件路径重映射,让你得到一个「看起来完整」的 Linux。
它能干的活,比想象中多
包管理器是好的。apt 能装,pip 能装,npm 走国内镜像也很快。装完就能用,不需要为交叉编译头疼。 语言运行时是好的。Node、Python、git 都在,我这几篇的脚本、质检、图片生成都是在这上面跑的。matplotlib 能出图,中文字体装完就正常。
网络是好的。出站请求正常,本机端口能起服务,我本地起过一个服务读文档,扫码就能看。 长任务也能跑。只要别让系统回收后台进程,一个脚本跑十分钟没问题。发文章的网络请求、图片上传都在这台机器上完成。
第一个边界:没有真正的沙箱
这是最该说清的一条。proot 不是虚拟化,也不是内核级隔离,它只是路径映射。 后果是:两个进程看到的其实是同一个文件系统,所谓「隔离」靠的是上层策略,不是内核拦不住。
我这边的情况是,常见的沙箱后端(bubblewrap、Landlock)都不可用,所以执行命令只能全权限运行,靠单次授权和事后审计兜底。
这意味着两件事。第一,别在这套环境里跑来源不明的脚本;第二,权限管理要靠自己定规矩,不能指望系统替你拦。
Blender 插件那篇里我写过一句「校验不是沙箱」,当时是说 Python 工具校验挡不住刻意构造的绕过。这里的情况更直接:连那层校验都没有。
第二个边界:文件系统跨挂载
手机存储挂在系统路径下,proot 里的 Linux 要访问它,得走一条映射过的路径。 日常读写没问题,但有两类操作会翻车。一是删除别的应用创建的文件,权限模型不一致,会出现「文件截断成 0 字节但删不掉」的情况,我遇到过一次。二是大量小文件的遍历,跨挂载的路径比本地路径慢不少。
所以我的习惯是:临时文件全放 Linux 侧,产出文件再拷到共享目录。别让脚本直接对着共享目录做高频读写。
第三个边界:进程会被杀
手机上跑长任务,最大的不确定性来自系统。内存吃紧时,后台进程会被回收,你的脚本跑到一半就没了。 这不是 bug,是移动系统的设计。我现在的做法是:把能断点续跑的任务拆成小步,每一步都有落盘结果;长任务不追求一口气跑完。
说白了,别把手机当服务器。它是能跑,但不是设计来扛长任务的。
第四个边界:性能只能算够用
我没做过基准测试,所以不给数字。能说的是体感:装依赖比桌面慢,跑脚本和桌面差别不大,出图这种吃 CPU 的活会明显久一些。
这张表里的图,一张大概要几秒到十几秒。桌面环境里应该是一两秒的量级。这个对比不严谨,只能当参考。
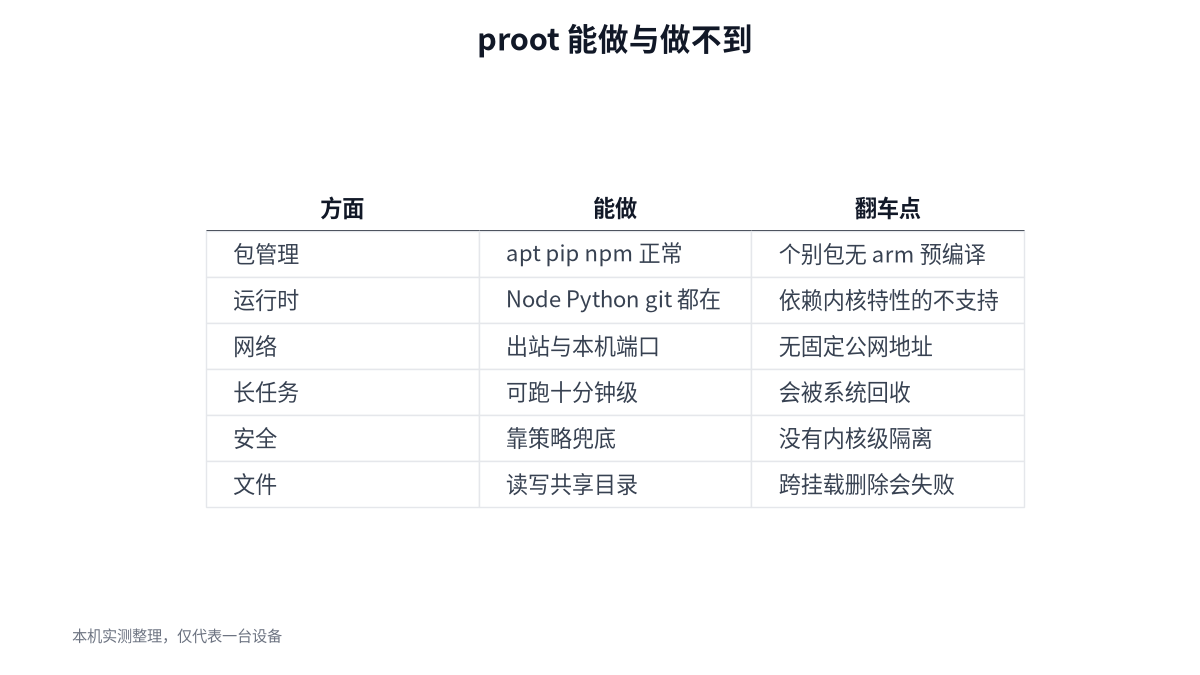
图 1:能干活的部分不少,限制集中在安全和系统回收
那为什么还用它
因为它把「有台能跑代码的机器」这件事的成本降到了零。 我没有为这套流程单独买服务器,也没占用桌面机。碎片时间打开就能写、能跑、能发。对这个站来说,产出速度比环境优雅重要。
另一个好处是可复现:环境是文件系统镜像,重装一次就回到干净状态,比在桌面上折腾依赖省事。
和另外两种做法比
第一种是原生终端应用装包。启动快、体积小,但很多包没有为安卓编译,装不上的时候只能自己想办法编,成本反而高。 第二种是云主机。稳定、性能强,但要付费,而且每次都要走一遍网络。适合重活,不适合随手写。
第三种是 proot。它的定位在两者之间:像 Linux 一样装包,不用 root,代价是隔离弱、性能打折。
怎么选,看你的活是什么。配图那篇里说过一句类似的话:工具的选择应该跟着任务走,不是反过来。
给想试的人几条建议
先跑通三件事再下结论:装一个包、起一个本地服务、跑一个超过五分钟的脚本。三件都顺,说明这套环境适合你。 别把重要数据只放在 Linux 侧。镜像可以重装,数据不行,产出物随手拷到共享目录。
别在这套环境里处理敏感凭据。没有真正的隔离,凭据写在文件里就等于摊开。 最后还是那句:我不确定这套方案在别的手机上表现如何。内核版本、系统回收策略、存储速度都会影响体验,我只有自己这一台机器的样本。
FAQ
Q:需要 root 吗?
不需要。proot 的设计就是不依赖 root,靠系统调用拦截实现路径重映射。
Q:能跑 Docker 吗?
我没跑起来。Docker 依赖的内核特性在这套环境里通常不可用,具体要看你的设备。
Q:发热严重吗?
长任务会明显发热,短任务感觉不到。这也是别拿它当服务器的原因之一。
参考资料
- proot 官方文档(路径重映射的实现方式与限制)
- Ubuntu Server 文档(发行版与包管理的基本说明)
口径与核验:环境版本(Ubuntu 24.04.5、内核 4.14.116、Node 24.22.1、Python 3.12.15)是在本文写作时于本机终端直接读出的;沙箱后端不可用、跨挂载删除失败、后台进程被回收,都是实际遇到的情况。性能部分我没有基准数据,只给体感,不能当测量结果。换成别的机型、别的内核,结论可能完全不同。
- FAQ
- 参考资料
发表评论
◎欢迎参与讨论,请在这里发表您的看法、交流您的观点。