
一句话总结:多地网民点开常用网址被跳到境外博彩站,查到的是境外自治域 AS402425。手法两步:先向全球谎称「到我这儿更近」把流量引走,再在中间改 DNS 应答。换 DNS 只对第二层有用,第一层得靠上游运营商过滤。
输入的是正规网址,点的是收藏夹里的老链接,浏览器却毫无征兆地跳到境外博彩站。这不是浏览器中毒,国家互联网应急中心(CNCERT)的调查把矛头指向了境外自治域 AS402425。
网警的通报讲了两步:虚假路由宣告劫持流量,再篡改 DNS 解析完成跳转。这篇把这两步拆细一点,顺便说清一件事——网上流传的四条防范建议里,有一条被高估了。
第一步:在路由层「谎报近路」
互联网上的流量怎么走,靠边界网关协议交换路由。每个自治域(AS)对外宣告「这些 IP 段在我这儿」,上游路由器据此选路。 攻击者的做法是在路由注册库里注册虚假的源地址前缀,向全球宣称:通往中国部分地区的近路在我这里。因为路由选择偏好更短的路径,一旦上游接受了这条宣告,原本该走正常线路的流量就被引到了境外节点。
这一步最麻烦的地方在于,用户的设备完全正常。系统没中毒。浏览器没插件。DNS 也没改。只是数据包走了另一条路。你在自己这边查不出任何异常。
第二步:在中间改解析
流量被引到攻击者节点后,第二步才开始。DNS 相当于互联网的电话簿,负责把域名换成 IP。被劫持的流量里,应答被做两种处理:直接把正确 IP 替换成博彩站地址;或者把用户引向一台恶意 DNS 服务器,由它返回假地址。
所以用户感受到的就是「点 A 跳到 B」。这个体验上的细节很关键:跳转发生在页面加载之前,你连目标网站长什么样都没看到。
为什么感觉是「点 A 跳到 B」
跳转发生在页面加载之前。你连目标网站长什么样都没看到,地址栏就已经换了。这种体验上的顺序,正好对应技术上先改路由、再改解析的两步。
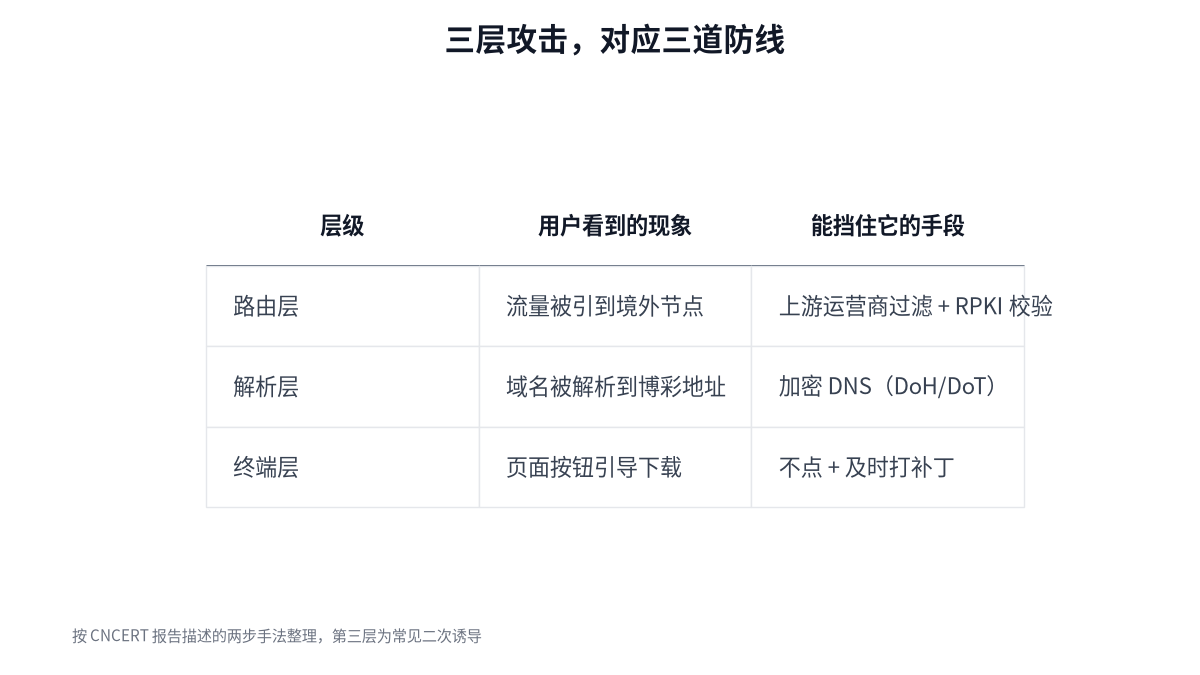
图 1:哪一层出事,决定了哪一道防线有效
溯源到一家比特币业务的空壳公司
AS 是路由策略的基本单位,通常由运营商或大型互联网企业持有。但境外一些小型机构会通过注册 AS 拿到流量控制权,一旦用于恶意目的,就成了一次针对特定国家的精准劫持。
CNCERT 的溯源结果是:该自治域属于美国公司 QOREXA LABS,2026 年 4 月 9 日在美洲互联网号码注册管理机构(ARIN)注册,而这家公司官网显示的业务是比特币相关。
从注册到事件发生,中间隔了大约七个月。七个月里,一个挂着比特币业务名头的实体,拿到了能改写路由宣告的基础设施权限。这个时间差本身就是个提醒:注册一个 AS 的门槛,远低于滥用它的成本。
换 DNS 有用,但只挡住第二层
网警给的建议里,排第一的是更换 DNS:手动把电脑或路由器的 DNS 改成可信的公共 DNS,别用来源不明的小众服务。 这条建议方向对,但作用范围要说清。当劫持发生在路由层时,你的 DNS 查询请求本身就在被引走的流量里。攻击者只需在路径上伪造一个应答,你换成哪家 DNS 服务商,看到的都可能是同一个假地址。
真正能解决应答被伪造的,是加密 DNS:DoH(DNS over HTTPS)或 DoT(DNS over TLS)。查询内容和应答都被 TLS 包住,路径上的攻击者没法插嘴。这一步是自己能做的、成本最低的加固。
至于路由层,普通人没有手段。那要靠运营商在边界路由设备上配置过滤策略,拒收来自恶意自治域的宣告;也要靠注册管理机构去核查和注销这类资源。这也是 CNCERT 报告里呼吁各方采取行动的原因。
同类套路在诈骗案里也常见,Scattered Spider 那起案子靠的是钓鱼短信加换卡,本质都是把可信通道换掉。这里换的是路由。
剩下的两条建议针对第三层:不要点跳转页面上的任何按钮,立刻关页面、清缓存,手机端直接杀掉浏览器进程;系统、浏览器、安全软件保持最新。这两条没有争议,是常规操作。
我的一点判断
这次事件里,普通用户其实是被动的。工具在别人手里,钱也在别人账上。 路由劫持发生在你看不见的地方,防护位置不在终端。所以与其反复提醒用户「别点」,不如把两件事推给有能力的一侧:一是推动 RPKI 这类路由来源验证落地,让虚假宣告在源头就过不了校验;二是要求平台监控自己域名的解析结果,发现 IP 变化立刻上报并切断链路。
这也是智能体攻击框架那类自动化的另一面:攻防的自动化程度都在涨,人的反应速度不再是决定因素。
对个人来说,能做的就三件:把 DNS 换成加密方式(DoH/DoT),收藏夹里的网址定期核对,遇到大面积异常跳转及时举报。 有一点我没法确认:CNCERT 报告的原始文本我没能打开,这篇的事实都来自公开通报的转述,具体受影响省份数量、持续时间这些细节,以官方报告为准。
FAQ
Q:为什么点正常网址会跳到博彩站?
不是你的设备中毒,而是流量在路由层被引到境外节点,DNS 应答在中间被改成了博彩站地址。
Q:换 DNS 能彻底解决吗?
不能彻底。它能降低被篡改的概率,但路由层劫持下查询本身也在被引走,需要 DoH/DoT 这类加密 DNS 才能防伪造。
Q:AS402425 是谁?
一个境外自治域,据通报属于美国公司 QOREXA LABS,2026 年 4 月 9 日在 ARIN 注册,官网显示经营比特币相关业务。
Q:普通用户还能做什么?
三点:启用加密 DNS、定期核对收藏夹里的网址、遇到大面积异常跳转向当地网警或 CNCERT 举报。
参考资料
- 国家互联网应急中心(CNCERT)(事件调查发布方)
- RPKI(路由来源验证,用于防虚假宣告)
- ARIN(美洲互联网号码注册管理机构,自治域注册与查询)
- tmlDecode · 网警溯源短链接木马(本文的起点)
口径与边界:事件、AS 编号、公司名、注册日期、两步手法、四条建议都来自公开通报的转述,CNCERT 原始报告我这边没能打开核对。七个月那个跨度是我用 4 月 9 日到事件发生时间粗算的,报告里没给这个数。「换 DNS 只能挡住第二层」这句是我基于 BGP 与 DNS 工作机制的判断,不是官方结论,供参考。
- FAQ
- 参考资料
发表评论
◎欢迎参与讨论,请在这里发表您的看法、交流您的观点。