
一句话总结:群晖 DSM 的 oauthapi 存在 CVSS 9.8 的命令参数分隔符漏洞(CVE-2026-120382),无需登录即可远程读写 NAS 上的任意文件,还能发起拒绝服务。7.4 和 7.3 的修复版已在 11 月 20 日发布,7.2、7.1 还在修。
这个漏洞的评分不是重点,重点是它的位置:NAS 里装的就是文件。一个“未认证可读写任意文件”的洞,落在一台文件服务器上,等于把保险柜的钥匙挂在门上。
先讲清楚它是什么,再讲怎么处置。
9.8 分扣在哪
CVE-2026-120382,CVSS 3.1 基础分 9.8,问题类型是 CWE-88——命令参数分隔符未正确处理。通俗点说:程序把用户传来的字符串拼进命令时,没有过滤掉用来分隔参数的字符,攻击者就能借此插入自己的参数。
落在 DSM 的 oauthapi 上,后果是未认证的远程读写任意文件。不需要账号,不需要用户点任何东西,也不需要交互。同一路径还能触发拒绝服务。
群晖目前没有公开利用细节,只确认问题在官方的 oauthservice 套件里。这句话有两层意思:一是漏洞在服务端组件,不是某个 App;二是光升 DSM 主系统可能不够,套件也要跟着更新。
你的机器在不在名单里
官方给的对照表是这样的:
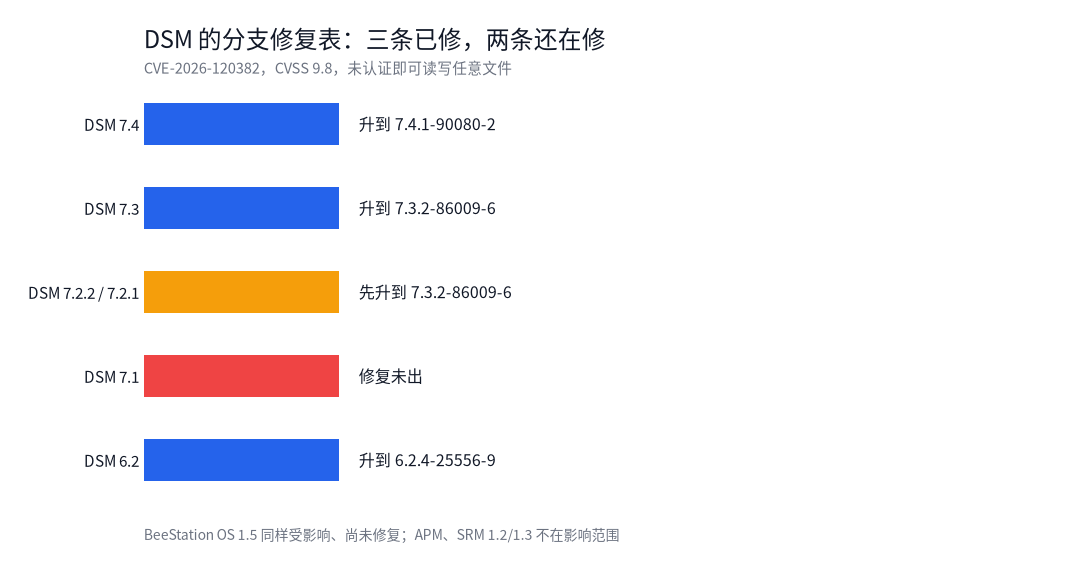
图 1:三条已修,两条还在修
7.4 升到 7.4.1-90080-2 或更高,7.3 升到 7.3.2-86009-6 或更高,这两个修复版都在 11 月 20 日发布。6.2 升到 6.2.4-25556-9。
麻烦的是 7.2.2 和 7.2.1:官方说修复还在做,建议直接跨到 7.3.2-86009-6。7.1 更早,同样在修。也就是说这两个分支目前没有“原地补丁”,只能往上跨。
另外 BeeStation OS 1.5 也受影响,修复未出。APM 1.2 / 2.0、DSM Enterprise 1.0、SRM 1.2 / 1.3 不在影响范围。
查自己的版本,SSH 进去两行就够:
# SSH 登录后看当前版本(DSM 7 与 6 的路径都在这两个文件里)
cat /etc/VERSION
cat /etc.defaults/VERSION | grep -E "productversion|buildnumber"
现在就能做的三步
第一步,先把暴露面收窄。这个洞不需要登录,所以“改密码”“加二次验证”都挡不住;能挡的是别让人连上来。
具体做三件事:关掉路由器上 5000 / 5001 的端口映射;关掉 QuickConnect 的公网访问(或至少改成仅内网);需要远程就把入口收到 VPN 或 Tailscale 这类组网工具后面。
从外网验一下有没有暴露:
# 从外网确认管理口是不是直接暴露
curl -sS -o /dev/null -w "%{http_code}\n" -m 5 https://nas.example.com:5001/
# 返回 200 说明外网能直连 DSM 登录页,风险最高
返回 200 说明外网能直连登录页,优先级最高。返回超时或 403 说明暂时挡住了,但仍要升级——内网横向移动同样能打到它。
第二步,升级。控制面板里点更新,或者到群晖官网下载对应型号的补丁包手动装。7.2 及更早的分支要跨版本升,注意先备份。
第三步,升完检查套件。oauthservice 是独立套件,在套件中心确认它也跟着更新了;只升 DSM 不升套件,风险可能还在。
跨版本升级要留意的三件事
第一,备份不是复制文件夹。用 Hyper Backup 做一份完整备份,并且**验证备份能打开**——很多人备份到一半就以为成了。
第二,跨大版本会重置部分设置。7.2 升 7.3 之后,防火墙规则、证书、共享权限建议逐项复查,尤其是自定义的反向代理规则。
第三,升级窗口选在没人用的时候。NAS 的升级不是十分钟的事,机械盘阵列重建索引可能跑几个小时。
NAS 的风险模型和服务器不一样
很多人把 NAS 当“家里的服务器”来配:开端口、开 Web 服务、开下载器、开 Docker。但它本质是一个装着全部私人数据的仓库,暴露在公网上的收益很低,代价极高。
一个 9.8 分的未认证文件读写漏洞,在云服务器上是“可能被拖库”,在 NAS 上是“照片、合同、备份全被人拿走”,而且是静默的——日志里可能只有几条 404。
我的判断:这次事件的正确读法不是“群晖不安全”,是“别把 NAS 直接放公网”。同价位任何品牌的 NAS 放在公网 5001 端口上,都是同一个风险等级。升级是必要的,收窄暴露面是更必要的。
FAQ
Q:只在内网用,还需要升级吗?
需要。勒索软件和横向移动都从内网开始,一台被拿下的笔记本就能打到 NAS。
Q:7.2.1 现在没有补丁,怎么办?
两条路:跨版本升到 7.3.2-86009-6,或者先关掉公网暴露等补丁。跨版本升级前一定先做可验证的完整备份。
Q:改了默认端口就不算暴露了吗?
不算安全措施,只算降低扫描命中率。漏洞利用不依赖端口号,扫描器扫全端口是常规操作。
参考资料
- IT之家 · 群晖 DSM 被曝 CVSS 9.8 严重漏洞(2026-11-20,CVE 编号、CWE 类型与各分支修复版本)
- NVD · CVE-2026-120382 条目(评分与受影响产品配置)
- 站内 · HTTP/2 竞态 RCE:Apache 16 个版本受影响(同月未认证漏洞的处置思路对照)
核验方式:9.8 分、CWE-88、未认证读写任意文件与拒绝服务、oauthservice 套件、7.4.1-90080-2、7.3.2-86009-6、6.2.4-25556-9、7.2.2 / 7.2.1 / 7.1 的修复状态、BeeStation OS 1.5 与不受影响的产品清单,取自 IT之家对群晖安全公告的转述;利用细节官方未公开,本文未涉及复现方法。两段命令为通用写法,本机无 NAS 环境,未经实跑。
- FAQ
- 参考资料
发表评论
◎欢迎参与讨论,请在这里发表您的看法、交流您的观点。