
一句话总结:Scattered Spider 成员泰勒·布坎南靠钓鱼短信和换卡,两年多卷走 1160 万美元,折 880 万英镑。但同伙另一案让伦敦交通局损失 3900 万英镑,是前者的 4.4 倍。被偷的钱很显眼,被搞停摆的损失更贵。
11 月 18 日,BBC 报道了这起案子。24 岁的泰勒·布坎南在西班牙马略卡机场被两名警察押走,当时他正准备登上一架飞往那不勒斯的私人飞机。
他从 19 岁开始做这件事,被抓时干了将近三年。罪名是钓鱼短信加换卡,受害方是科技和电信公司的员工,最后拿到手的是加密货币。
这篇不复述案情。原文写得够清楚,我只做一件事:把里面几个数字重新排个序,看看哪一笔真正贵。
三笔钱,最大的一笔不是偷的
先把数摆出来。
| 口径 | 金额 | 说明 |
|---|---|---|
| 全案加密资产 | 1160 万美元 / 880 万英镑 | 检方统计的总损失 |
| 单笔最大 | 167 万美元 | 2022 年 12 月一名投资者 |
| 前期所得 | 800 万美元 | 不到两年 |
| 伦敦交通局一案 | 3900 万英镑 | 同伙二人 7 月在英国获刑的案件 |
3900 除以 880,是 4.43。一次企业入侵造成的损失,是全案加密盗窃的 4.4 倍。
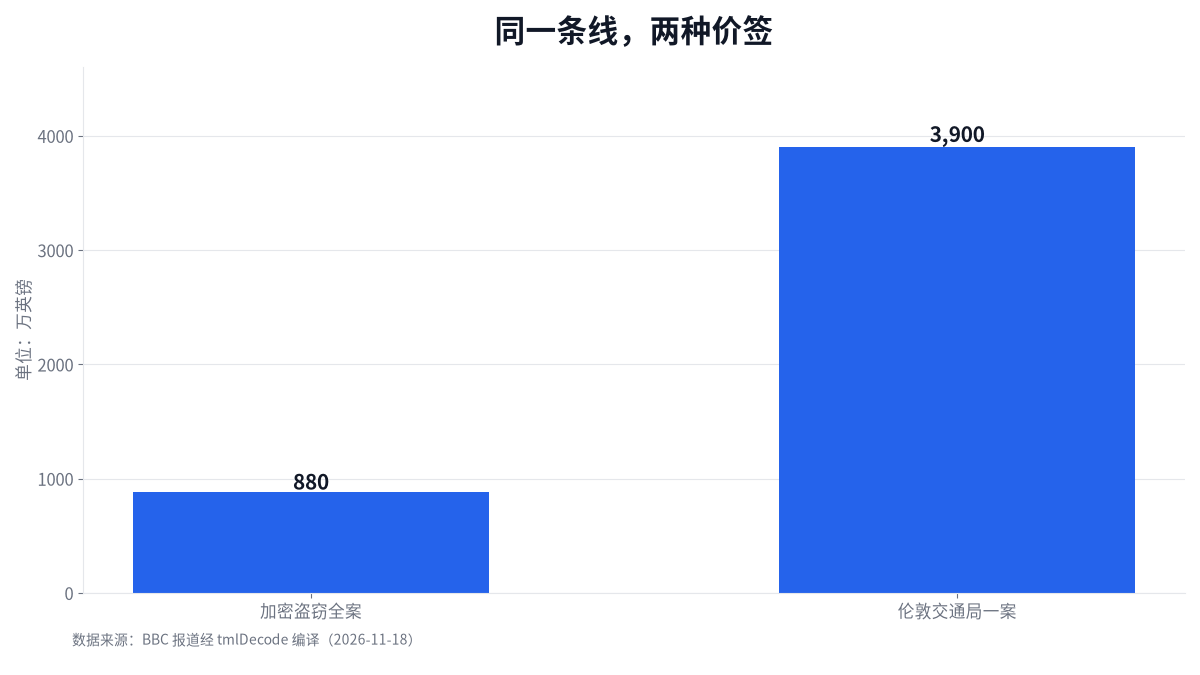
图 1:同一条线,两种价签
这不是说加密盗窃不重要。167 万那一笔,对个人是全部身家,新闻标题也最喜欢写这个数。但放在「这个团伙造成多大破坏」这个问题上,偷走的钱只是一部分,停摆、恢复、赔付、声誉才是大头。
三条防线,一条一条漏
手法拆开看,没有任何一步是新的。
第一步,短信。内容是账号即将过期,请立即登录。落款做成公司口吻,收件人是员工。
第二步,假页面。链接指向仿真的登录页,做得和真的一样。员工输入账号密码,后台自动收走。布坎南专门搭了一个 Telegram 机器人批量接凭证,拿到的资料里还有内部通讯录和商业机密。
第三步,换卡。有了通讯录,顺着找持有加密资产的人;有了身份信息,去运营商那边把手机号转到自己手里。短信验证码随之改道。
三步里,第一步骗的是人,第二步骗的是页面,第三步骗的是运营商的身份核验。前两步靠员工手册能挡一半,第三步基本不归公司管。
这也解释了为什么目标选科技和电信公司:员工账号值钱,通讯录能横向扩散,而验证码这条链路他们最熟。
同类结论在加固之后 DEX 只剩 27 个类那篇里出现过:防护措施买到的往往是攻击成本,不是安全本身。这三步也是同理,每一道都只提高门槛。
13 个月里,他也在被人追
时间线里有一处值得停一下。
2021 年 9 月开工。2023 年 4 月,FBI 向苏格兰警方提出请求,警员搜了布坎南在父母家的卧室,缴获一台存有受害人姓名地址和加密资产种子短语的设备。
第二个月,他再次出境。2024 年 5 月 31 日,才在马略卡机场登机时被抓住。
从搜查到落地,13 个多月。
设备里已经有种子短语,等于证据到手。人却还在外面走了一年多。为什么没在搜查时抓人,报道里没写,我不猜——跨境案件的手续、管辖和指控时点,都不是一句「应该抓」能概括的。
但结果很实在:这 13 个月里,这个团伙其他成员的动作没停。2023 年 11 月,他和四名美国男子一起被起诉。
同一年年初,布坎南自己的身份和住址也被同行泄露。他被人用喷灯威胁,逃到加拿大,后来又回去。
这段放在文章里容易让人不适:他是加害者,也确实被人拿命威胁过。两件事同时成立。
我倾向于把它当成这类团伙的结构问题看,而不是当人情故事。一个靠种子短语吃饭的圈子,成员本身就是高价值目标:谁身份泄露,谁的资产就没了;谁能找到人,谁就能逼出助记词。上下游没有谁是安全的。
检方在庭上说的是另一面:这些案子造成了严重、改变一生的后果。这句话对着受害人说的,不该被加害者自己的遭遇冲淡。
落到自己的手机上
原文给了四条防范要点,我按攻击链重排一遍,顺序是「先断哪一环最省事」。
- 验证码。任何人、任何理由、任何身份要走你手机上的六位数字,一律不给。这条能切断第三步,性价比最高。
- 换卡补卡。自己去营业厅,不通过陌生链接代办。SIM 卡被换,最先异常的是手机突然没信号——把它当成安全事件,不是信号问题。
- 陌生短信里的链接。账号过期、额度调整、绩效通知,这类话术一律不点,回单位 IT 核实。
- 别帮人注册账号、跑分、代收款。这些活干一天也可能构成犯罪,和本案的专业团伙不是同一个层级,但同样会被算进去。
跨境被骗的,可以在 FBI 的互联网犯罪投诉中心报案;国内的对应渠道是 12321 和属地反诈中心。两个入口都在下面。
企业侧还有一个顺序问题。出事先收窄暴露面、再谈修复,比反过来有效——群晖那个 9.8 分漏洞的处置顺序就是这么排的。
量刑这条,我没核实到
原文提到两名同伙 7 月在英国获刑,五个人「如今都在狱中」,但没写他自己判了多少年。
按多篇中文报道的说法,他被判处六年监禁,赔偿听证会定在 12 月 11 日。这两条我没能打开对应的判决来源,只能标存疑。
六年对 1160 万美元,合每年 193 万。这个换算没有法律意义,只用来感受量级:罚款和刑期算不进受害人的账,那 3900 万英镑也不会因为判了六年就回来。
FAQ
Q:这伙人到底偷了多少钱?
加密资产合计 1160 万美元,折 880 万英镑。前期不到两年得了 800 万,单笔最大 167 万。
Q:为什么说企业入侵比偷钱更贵?
同伙案件里伦敦交通局损失 3900 万英镑,是全案加密盗窃的 4.4 倍。停摆、恢复和赔付都算在里面。
Q:SIM 卡劫持怎么发现?
手机突然无服务、收不到短信、运营商发来换卡通知,都按异常处理,立刻联系运营商并改掉重要账号的验证方式。
Q:普通人需要担心 Scattered Spider 吗?
他们的目标是企业员工账号和持币者,不是随机个人。但短信链接、验证码、代办换卡这三件事对所有手机用户都成立。
参考资料
- FBI · Internet Crime Complaint Center(跨境网络犯罪报案入口)
- tmlDecode · 24 岁黑客群发钓鱼短信,1160 万美元虚拟币被转走(2026-11-18,编译自 BBC)
口径与边界:案件事实全部来自上面第 2 条那篇编译,原始出处是 BBC 2026-11-18 的报道与美国司法部中央加州联邦检察官办公室的公开信息,这两处我这边打不开,没能做第二来源核对。4.43 倍、14.4%、69%、每秒换算那些除法和「13 个多月」的天数,都是我用文中数字算的。
- FAQ
- 参考资料
发表评论
◎欢迎参与讨论,请在这里发表您的看法、交流您的观点。