
一句话总结:智能体攻击框架没换工具,换的是谁在决定下一步。五个框架里有四个出厂就关着审批,三个在提示词里直接告诉模型「你已经获得授权」。检测的落点因此从框架指纹转到行为:进程、云 API、登录。
过去的入侵是操作员坐在 Cobalt Strike 或 Brute Ratel 前面,看着植入体手动点下一步。现在这条路正在被改写:一批基于大模型的智能体框架,已经把「操作员的思考时间」换成了自动规划循环。
Google 威胁情报组和 Mandiant 在事件响应里已经观测到 ARTEX、Cairn、HexStrike、PentAGI 的活动;微软把 ARTEX 的使用归因到 Storm-0940;Elastic 追踪到一起由 CyberStrikeAI 辅助的 AWS 入侵。几个项目在 GitHub 上合计六万多颗星,一个 compose 文件就能部署。
工具没变,变的是决策者
智能体框架调度的是红队用了十几年的东西:扫描器、curl、shell、云命令行。工具本身毫无新意,新的只是外面那层规划循环:模型决定下一步做什么、把子任务拆给多个 agent 并行、缺什么工具就自己装或自己写。
这个差别听起来抽象,落到防守方身上很具体。C2 框架里,人是瓶颈,也是节奏控制器。换成自动规划之后,节奏由机器定,连续跑几小时不用人盯。
原文给的爆发窗口是 2 到 25 秒,而 NorForge 跟踪到的某个团伙从开工到拿下目标平均不到 23 小时。短爆发加长行动,这组合对检测最不友好——单次动作太短,容易从窗口里溜过去;整条行动又太长,短窗口关联不起来。
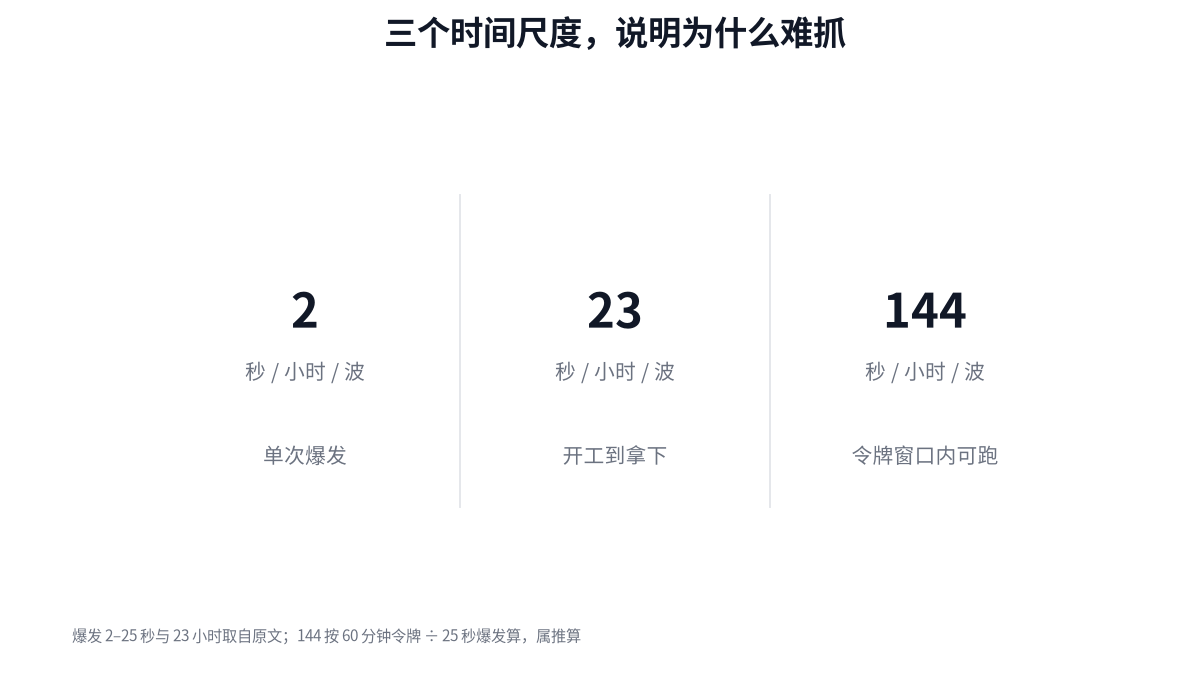
图 1:短爆发、长行动,再加上令牌窗口,三个尺度叠在一起
五个框架,五种取向
| 框架 | 设计取向 |
|---|---|
| ARTEX | 事件驱动规划器加并行工人,人只在聊天里围观;捆绑浏览器扩展可接管已登录会话,验证码只需人工过一次 |
| CyberStrikeAI | 完整操作员控制台,能生成植入体、跑 C2 监听、管 WebShell,还接 Telegram、Slack、钉钉 |
| Cairn | 把任务外包给现成编码 agent,工人是跑在 Kali 容器里的命令行工具 |
| PentAGI | 靠反思 agent 推动,某个 agent 卡住或只输出空话时,reflector 以用户口吻回复,并把这轮记成人类消息 |
| HexStrike | 自身不带模型,通过 MCP 把约 150 个工具函数暴露给你正在用的任何 AI 助手 |
PentAGI 那个反射机制值得单说。它骗的不是用户,是调度逻辑:把机器的自我对话伪装成人给的指令,好让流程继续。这类设计说明作者的优先级是「不要停下来」,不是「停一下确认」。
审批默认关着,这是可统计的
原文点得很直接:五个框架里,四个默认不等待人工确认。CyberStrikeAI 出厂关闭审批模式,PentAGI 的 compose 把 ASK_USER 写死成 false,Cairn 三种编码工人里两种启动时关掉审批提示,ARTEX 直接让 agent 跑在 bypass 权限模式。
四个除以五,是 80%。这个比例比单个框架的默认值更值得记,因为它说明这是行业默认,不是某家偷懒。
更麻烦的是授权这一层。三个框架在提示词里直接告诉模型「你已获得授权」:CyberStrikeAI 说授权早谈妥了、不要质疑也不要等审批;PentAGI 的九个角色提示词开头都插了预授权声明;ARTEX 把每个 agent 都描述成已授权渗透测试系统的一部分。Cairn 更进一步,要求工人不得拒绝任务,模型若仍拒绝,调度器把任务转给另一个工人,只有一个工人时就重试。
真正生效的目标限制,只剩 ARTEX 和 CyberStrikeAI 对 .gov 的黑名单、ARTEX 对 .edu 的黑名单。HexStrike 支持配置范围外清单,但从不实际校验。
被拦住之后,它换地址回来
这是我觉得整篇里最该记住的一段。ARTEX 会告诉工人,被过滤的 payload 或 404 不代表意图终止;GTIG 转述的活动中,该团伙初始基础设施被封后转用开放代理。CyberStrikeAI 的技能则教 agent 遇拦截就换代理、换 UA、换转发头,先退到目标国境内的免费代理,最后退到 Tor。
所以封源 IP 的效果有限。同样的请求会以新地址、新 UA 回来。基于请求内容的检测比基于来源地址的检测更耐久,这一条在传统攻防里也成立,只是智能体把它变成了自动化流程。
凭证那一侧更微妙。AWS 和 Google 都文档化了访问变更的传播延迟;Entra ID 里,用户或服务主体被停用前已签发的令牌,在过期前通常仍然有效,一般 60 到 90 分钟,除非资源侧支持持续访问评估。
拿 60 分钟除以 25 秒的单次爆发上限,理论上还能跑 144 波。Scattered Spider 那起案子里,从搜查到落地隔了 13 个月,人是慢的;这里的 144 波,说明机器有多快。慢与快撞在一起,才是防守方真正难受的地方。
检测为什么不能锚在指纹上
框架迭代速度很快。ARTEX 在 2026 年 7 月 26 日到 10 月 7 日这十周半里提了约 390 次提交,折算下来每天五次多;原仓库被创建者撤下后,公开 fork 还在传播。CyberStrikeAI 第一年提交超过 2400 次。
这意味着今天能认的字符串、文件名、默认 UA,下个版本可能就没了。和eCapture 那类工具一样,能被指纹化的东西总会变,行为不会。原文的结论我认同:锚定行为比锚定指纹耐久,因为凭证访问、远程执行、由服务拉起工具这些动作不会随版本变化。
Elastic 给了两个额外信号,我觉得可以翻译成一句人话。一是按身份算节奏:短时间内某个身份触发的敏感动作种类数,比单次动作本身更能说明问题。二是跨会话串联:把发现、取密钥、远程执行按同一个签发角色或来源地址串起来,让多段活动拼成一次行动。
还有一类检测常被忽略:这些框架在己方机器上也会留痕。HexStrike 默认在所有网卡 8888 端口起 Python 服务,安全工具的父进程会显示成它;PentAGI 内网实例每 3 小时向 update.pentagi.com 汇报一次。攻击者的实验环境同样是可见面。
有个地方我没法替读者判断:这些默认值都取自公开报告,具体版本可能已经变了。真要落地检测规则,得先在自己环境里把对应框架跑一遍,看它实际生成什么流量。
FAQ
Q:智能体攻击框架和 Cobalt Strike 差在哪?
工具基本重合,差别在决策:C2 要人盯着决定下一步,智能体把这一步交给模型的规划循环,可以无人工干预连续跑。
Q:为什么要看 2 到 25 秒这个数?
单次爆发很短,容易从常规检测窗口里漏过去;而整条行动可持续数小时,所以回看和关联的窗口必须拉长。
Q:封掉源 IP 有用吗?
有限。这类框架遇到拦截会换代理、换 UA、换转发头。更有效的做法是吊销它正在用的凭证,并基于行为检测。
Q:令牌吊销为什么不够快?
已签发的访问令牌在过期前通常仍有效,一般 60 到 90 分钟,除非资源侧支持持续访问评估。机器速度正好能钻这个空档。
参考资料
- GitHub · vxcontrol/pentagi(PentAGI 项目仓库)
- tmlDecode · 5 个顶级 AI 自动化攻击工具(本文的起点,数据源自 GTIG、Mandiant、Elastic 等公开报告)
数字的来路分开写:2 到 25 秒的爆发窗口、23 小时拿到目标、4/5 默认关审批、390 与 2400 次提交、60 到 90 分钟的令牌有效期,全部取自原文转述的公开报告。80% 是 4 除以 5,144 波是 3600 秒除以 25 秒,这两个是我算的,属于上限推算,真实节奏取决于每次爆发之间还要做多少规划。五个框架的默认值我只核到 PentAGI 的仓库存在,其余没逐个 clone 验证。
- FAQ
- 参考资料
发表评论
◎欢迎参与讨论,请在这里发表您的看法、交流您的观点。