
一句话总结:一个 8KB 的 Python 脚本,2063 颗星。它做的事不复杂:用 telnet.gch 把光猫的 Telnet 打开,root 登录后拿 sidbg 无口令解密配置库,把 Web 账号、PPPoE、WiFi 密钥、root 口令一次性读出来。全程只用标准库,不用 pip。
UNG220Z 是九联给中国移动做的光猫型号。这类设备的 Web 管理页有一套自己的框架,登录口令还会被 TR-069 定期换掉,用户拿到的密码过几天就失效。 有人写了个脚本把这个麻烦绕过去:直接读设备配置库,拿当下有效的那份凭据。项目 11 月 15 日创建,MIT 协议,Python 单文件,核到时 2063 星、469 个 fork。
作者在 README 第一行就写了限制:只用于你自己的设备。这条后面再展开,先看它是怎么做到的。
四步:开通道、登进去、解密、取数
第一步不用 Telnet 客户端,而是一个 HTTP 请求:GET /usr=&psw=&cmd=1&telnet.gch。返回 TelnetSet Success! 就说明设备把 23 端口打开了。
这是整件事的关键。开 Telnet 的接口不需要复杂认证,等于设备自带一个开关。eCapture 抓 TLS 明文那篇讲过同一种思路:绕开正规路径,用系统自带的能力。 第二步用 Telnet 登录。默认账号 CMCCAdmin,口令部分机型与 Web 口令不同,脚本留了参数可以单独指定。登上之后就是 root shell。
第三步解密配置。执行的命令是 sidbg 1 DB decry /userconfig/cfg/db_user_cfg.xml,README 里明确写了:这条命令不需要口令,直接得到明文 XML。
第四步从明文里提取:Web 账号、Telnet 口令、PPPoE 拨号账号密码、WiFi 密钥、root 口令,最后打一张汇总表,同时写一份日志到本地。
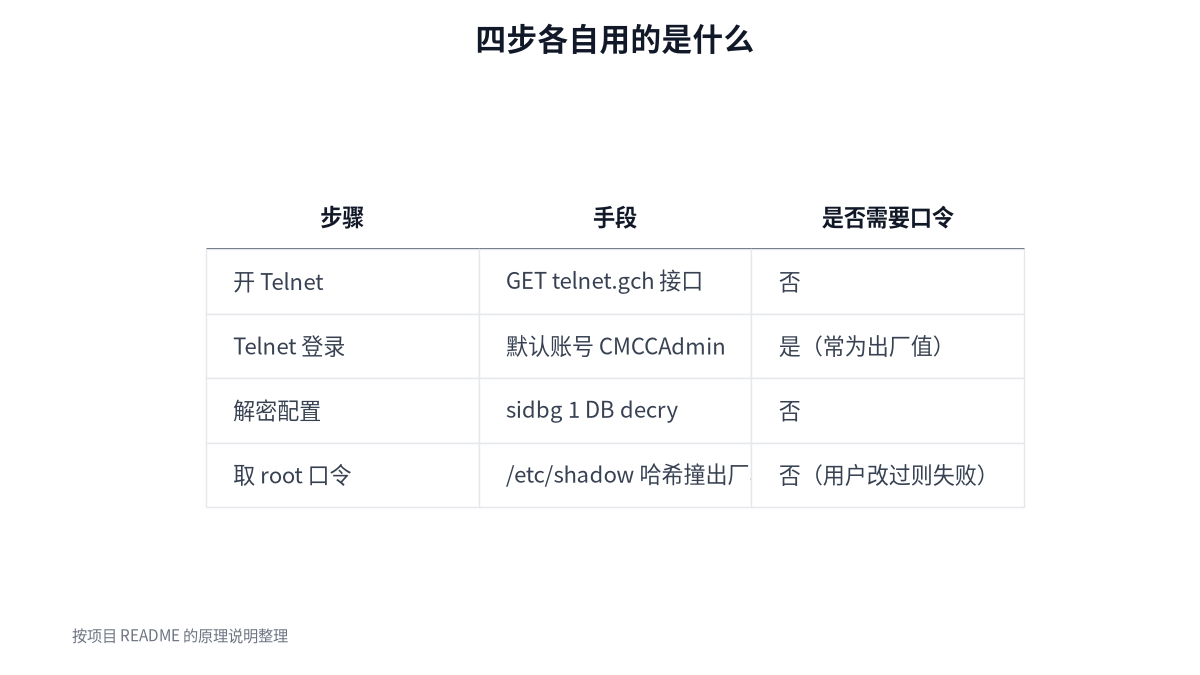
图 1:四步里只有登录需要口令,其余三步都是设备自带的免费通道
三个细节,比「一键提取」更值得看
第一个是 Web 登录那一层。README 说密码在前端只做 base64,不做别的处理;另外有个 Frm_Logintoken 会随每次响应递增,脚本必须回填实时值才能通过。 base64 是编码不是加密。这个细节说明设备端的认证设计停留在很早的年代,前端藏一下就算「保护」。 第二个是 sidbg 这条命令。它是设备自带的数据库工具,能无口令解密自家配置。厂商留它是为了产线调试和现场维修,不是给用户用的。
第三个最有意思:root 口令的获取方式。README 写的是从 /etc/shadow 取出 SHA-256 crypt 哈希,再拿常见出厂口令逐个比对。
它不做暴力破解,只拿一张出厂口令表去撞。这意味着如果用户没改过默认口令,脚本能在两秒内拿到 root 密码——日志里那行 CRACK MATCH 就是这么来的。
2063 星、469 个 fork,这个比例不正常
fork 除以星标是 22.7%。对比一下同类项目:rust-anything 是 536 比 6,792,19.9%;Craft Anything 是 7,907 比 39,636,19.9%。
这类「拿下来自己跑」的工具,fork 比例普遍偏高,因为用它的方式就是 fork 或下载脚本,而不是加进依赖。星标只是收藏,fork 才代表有人真的要用。 仓库体积只有 8KB,这也是我一开始怀疑的地方——后来看 README 就明白了:它是一个 Python 文件加一份说明,依赖只有标准库,不需要 pip install。体积小不代表东西假,代表它把复杂度压到了最少。
这些不是漏洞,是出厂能力
把三步连起来看会发现,脚本没有利用任何内存漏洞,也没绕过什么加密。它用的全是设备自带的接口:能开 Telnet 的 CGI、能无口令解密的数据库工具、能被撞中的出厂口令。 这类设计在运营商定制设备里很常见,初衷是远程运维方便。问题是同一套方便,攻击者也用得上。你不需要会写 exploit,只要在同一个局域网里跑一个脚本。
真正该记的三件事
所以真正该记的不是这个工具,是它暴露出来的三件事:默认口令必须改、Telnet 用完要关、光猫的管理页别暴露在公网。这三条对任何品牌的设备都成立。
边界:范围只有一个词,你自己的设备
README 的警告写得很直接:仅用于你自己的设备,用于找回忘记的管理密码、迁移宽带配置或安全自查;未经授权对他人设备使用属于违法行为。
这句话不是客套。对别人的设备跑这类工具,触碰的是非法获取计算机信息系统数据这一条,和路由劫持那类境外攻击在性质上属于同一档,只是量级不同。
真要自查,流程也简单:先确认设备是你名下的,再在有线连接下跑,跑完把日志删掉——里面是明文的 WiFi 密钥和拨号密码,留在硬盘上本身就是风险。 有个地方我没法确认:不同批次的 UNG220Z、不同省份的固件,接口和默认口令可能不一样。README 里也提到「部分机型」的说法,说明作者知道存在差异。所以这不是一个通用工具,换型号大概率要改代码。
想自己看代码的话
需要 Python 3.8 以上,不用装依赖。交互式跑是直接执行脚本,按提示填地址、账号、密码(密码输入时不回显)。
python3 ung220z.py
python3 ung220z.py -i 192.168.1.1 -u user -p '你的密码' --no-browser
几个参数值得知道:--no-browser 是不调浏览器、纯 HTTP 请求;--unlock 用于 Web 会话被锁占住时重启 httpd;--no-release 是不释放残留会话。后两个存在,本身就说明这类设备的会话管理有多脆。
如果你只是想学这类设备的交互方式,建议先看它的原理说明表,比读代码快。那张表把开 Telnet、Web 登录、配置解密、root 口令四个环节各自用什么手段写清楚了,是整份 README 里信息密度最高的部分。
FAQ
Q:这个工具是漏洞利用吗?
不是。它用的是设备自带的 Telnet 开关接口和 sidbg 解密命令,没有绕过加密,也没有内存漏洞。
Q:为什么 root 口令两秒就出来了?
它拿 /etc/shadow 里的哈希去撞常见出厂口令。用户改过密码就撞不中,没改过就几乎必中。
Q:能用在别的光猫上吗?
不一定。它针对 UNG220Z,不同批次和省份的固件接口可能不同,换型号大概率要改代码。
Q:普通人该做什么?
改掉默认管理口令、不用时关掉 Telnet、别把管理页暴露到公网。这三条比收藏这个工具更实用。
参考资料
- GitHub · Hut-hzf/ung220z-tool(MIT,含工作流程与原理说明)
- GitHub API · 仓库元信息(星标、fork、创建时间,查询于 2026-11-21)
数据与边界:2,063 星、469 fork、创建 2026-11-15、MIT、仓库 8KB 来自 GitHub 接口;四步流程、telnet.gch 接口、sidbg 命令、base64 与 Frm_Logintoken 的细节,全部来自项目 README,我没有设备可实测。22.7% 的 fork 比是我用 469 除以 2063 算的,样本只有几个项目,不能当行业规律看。
- FAQ
- 参考资料
发表评论
◎欢迎参与讨论,请在这里发表您的看法、交流您的观点。