
一句话总结:PHP 在 11 月 19 日同日发布 8.2.36、8.3.37、8.4.28、8.5.13 和 8.6.0,修掉一批安全问题。变的不只是版本号——session.upload_progress 被默认关闭,而这一项改动会让一部分上传功能直接失效。
这不是一条“又发版了”的消息。它把一个默认配置改掉了,而默认值的改动往往比漏洞本身更容易让线上出问题。
先说影响:如果你的应用依赖上传进度条,升级后进度条会消失,但上传本身照常。如果你的多套应用共用同一个 session 存储,升级后可能出现 session 读不出来。
五个版本,一个默认值
四个维护分支各出一个补丁版:8.2.36、8.3.37、8.4.28、8.5.13。同时发布的新大版本 8.6.0 已经包含这些修复。
改动是:更新后 session.upload_progress 默认关闭。注意措辞——是“默认关闭”,不是“移除”。你在配置里显式打开过,它就还是开的。
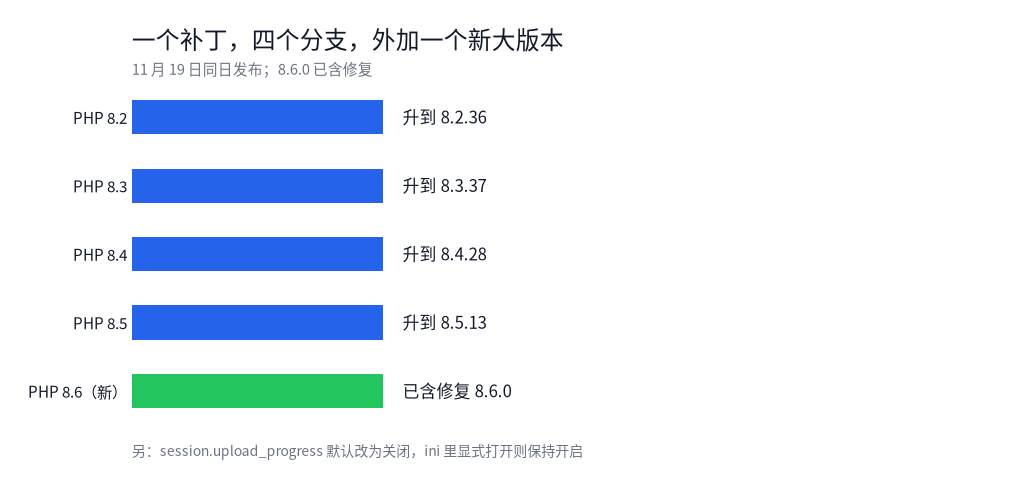
图 1:四个分支加一个新版本
这条默认值背后是两个编号:CVE-2026-115560 和 CVE-2026-126714。CERT.at 把它们列为严重。上传进度这个功能会把用户可控的数据写进 session,而 session 是所有 PHP 应用共享的一块状态——这块地方出问题,影响面比单个函数大。
只打补丁不够的情况
这里有个坑,官方文档写得很明确:如果 CVE-2026-115560 涉及的那条路径上,你的应用仍然开着 upload_progress,光升级不能完全修复。
原因是 session 的序列化格式。同一份 session 数据,如果被不同 session.serialize_handler 配置的应用同时读写,解析就会错位。所以要求是:所有访问同一 session 存储的应用,必须用同一个 handler;做不到,就得把 session 存储隔开。
换句话说,升级只是把默认值改安全了,你手动开的那个开关要自己负责。
先查现状,别猜
三行命令就能确认:当前版本、运行时配置、配置文件里到底写了什么。
php -v | head -1
php -i | grep -E "session.upload_progress|session.serialize_handler"
# 配置文件里到底写没写,ini_set() 不算
grep -REn "upload_progress|serialize_handler" /etc/php* /etc/php-fpm.d 2>/dev/null
第三行是关键。很多人只在代码里 ini_set 过,那种设置对上传进度这类“请求早期就要生效”的配置是太晚的——它必须在服务器配置层生效。
查出来三种结果,对应三种处理。
三种场景怎么处理
第一种,没开过。什么都不用做,升级后保持关闭。绝大多数站点属于这一类,上传进度条本来就没用上。
第二种,开过但不真的需要。直接删掉配置项,让默认值生效。前端如果有进度条,用 XHR 的 progress 事件自己算,不依赖服务端 session。
第三种,必须开。那就把 handler 统一:
; 写在 php.ini、FPM pool 或 vhost 里,三者任一即可
session.upload_progress.enabled = 0

; 如果业务必须开启,这一项要和同 session 存储的应用保持一致
session.serialize_handler = php
配完要确认同一 session 存储的所有应用都读同一份配置。做不到统一,就把 session 存到不同的目录或不同的 Redis 前缀,物理隔离。
这一条在多应用共用 Redis 的架构里最容易踩。A 应用用 php 序列化,B 应用用 php_serialize,同一个 key 下读出来的数据结构不一样,症状是“登录态随机丢失”,很多人会先去查 cookie,其实问题在 handler。
升级和重启的顺序
发行版的补丁经常做 backport,版本号不变,所以别只看 php -v。要去看发行版自己的安全公告,确认这个 CVE 已经被覆盖。
重启是必须的,而且要把 master 和 worker 一起换:
# 一次换掉 master 和 worker,reload 不够
systemctl restart php8.4-fpm

# 容器里没有 ini 文件的话,重建镜像再起
docker compose build --no-cache php && docker compose up -d php
reload 不够的原因很直接:FPM master 会保留一部分已加载的配置和模块状态,只 reload worker 的话,旧进程可能还带着旧配置在跑。容器场景更简单——镜像里没有 ini 文件就别改容器内的文件,直接重建镜像。
验证只需要两步:php -i 里确认 upload_progress 是 Off;再跑一次真实上传,看返回的 session 里有没有那个进度 key。
这类更新的规律
PHP 的补丁版通常不打眼,但默认值一变,影响面就从“安全团队”扩散到“所有业务方”。这次影响的是上传,下一次可能是 error_reporting、可能是 cookie 的 SameSite 默认值。
所以看 PHP 发版公告,别只扫 CVE 编号,先扫“Changed default”那一节。真正要改代码的,往往在那里。
FAQ
Q:不升级,只关掉 upload_progress 行不行?
能缓解,不能替代。CVE-2026-126714 那类问题跟这个开关无关,补丁还是要打。
Q:8.6.0 是稳定版吗?
是新的大版本。新大版本通常有兼容性变更,生产环境建议先在预发跑一轮扩展和框架的兼容测试,再决定是否跨大版本。
Q:容器里的 php.ini 被我改过,会不会被镜像覆盖?
会。容器内的 ini 属于镜像内容,重建就丢。正确做法是把配置挂载进去,或者写成镜像构建的一部分。
参考资料
- CERT.at · PHP 更新修复严重安全漏洞(2026-11-19,五个版本号、默认值变更与缓解措施)
- PHP 官方发布列表(版本号与发布时间核对)
- 站内 · NGINX 十年前的整数下溢(同月同类补丁的对照)
核验方式:8.2.36、8.3.37、8.4.28、8.5.13、8.6.0 与同日发布、session.upload_progress 默认关闭、CVE-2026-115560 / CVE-2026-126714、serialize_handler 一致性要求、重启 master 与 worker、backport 提醒,取自 CERT.at 公告转述的 PHP 官方说明;三条命令与两段配置为通用写法,按官方文档核对,本机未装 PHP,未经实跑。
- FAQ
- 参考资料
发表评论
◎欢迎参与讨论,请在这里发表您的看法、交流您的观点。