
一句话总结:Oracle 11 月补丁日里 MySQL 有一个 9.1 分的洞,不用登录、不用交互就能打。受影响的是 8.4.0–8.4.13、9.7.0–9.7.4 和 26.10,8.0 不在名单里。但「不在名单」的原因是 8.0 今年 4 月已经出了支持期,不是它没这个洞。
这两周数据库圈在传一份公告:MySQL 有个 9.1 分的高危漏洞,8.0 不在受影响列表里。我们站上的几台机器也跑着 MySQL,我把三条 CVE 逐条对回了 NVD 和 Oracle 自己的公告页,顺手发现两处流传的说法和原始记录不一致。
先说结论。这个洞是真的,编号 CVE-2026-114952,NVD 记录 9.1 分;8.0 也确实不在名单里,但原因不是安全,是被支持周期划出去了。
这个洞:读一遍评分向量就清楚了
NVD 给的向量是 AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:N。翻译成人话是:可以远程打、复杂度低、不需要任何权限、不需要用户点任何东西,机密性和完整性影响都是高。
注意最后一段:可用性是无影响。它的典型后果是数据被读走或被改掉。不是把服务打挂。 这一点值得单独说,因为我在几篇转述里看到「能读能改能删」的说法。删库属于可用性影响,向量里没有。这不影响它 9.1 分的严重程度,但判断应急处置优先级时,两者不是一回事:读和改要按数据泄露来处置,打挂按可用性来处置。
Oracle 的描述里只给到组件名 Client programs、协议是 MySQL 协议、外加版本区间。具体是哪个二进制、漏洞类型是什么、怎么触发,公开信息里都没写。NVD 的状态还停在 Received,意思是记录已收、尚未完成分析。
受影响名单:Server 和 Cluster 是两份
我照 Oracle 公告页原文核了一遍,两边版本区间不同,这点最容易看错。 MySQL Server 受影响的是 8.4.0 到 8.4.13、9.7.0 到 9.7.4,以及 26.10。
MySQL Cluster 受影响的是 8.0.0 到 8.0.50、8.4.0 到 8.4.13、9.7.0 到 9.7.4,以及 26.10。
所以「8.0 在名单里」这句话,说的是 Cluster 的 8.0 版本线,不是 Community Server 的 8.0.x。看到标题就冲去升级的人,先确认自己跑的是哪条线。别急着动手。
8.0 为什么不在名单里
公开的生命周期数据写着:MySQL 8.0 的维护在 2026 年 4 月 30 日结束,5.7 更早,2023 年 10 月 31 日就结束了。8.4 是长期支持版,能到 2032 年。
Oracle 的风险矩阵只覆盖还在支持期内的版本。出了支持期,它不再为新漏洞做评估,公告里自然也不会出现。 把这两件事连起来读:8.0 不在名单,正确的解读是「官方没有评估」,而不是「官方说它没事」。
修复端的情况也不乐观。这个补丁目前走的是付费支持渠道,公开源码树里我还没看到对应修复。对还在跑 8.0 的站来说,等于既没有结论也没有补丁。
这类默认配置加过时版本的组合,我在光猫凭据那篇里写过一次。风险不在单点,在叠加。
三件现在就能做的事
这个洞打的是客户端程序,不只是服务端进程。所以第一件事是查攻击面,不是查版本号。
mysql --version
whereis mysql mysqldump mysqladmin
ss -tlnp | grep 3306
应用服务器、备份机、跳板机上常装着整套客户端工具,这些机器也要过一遍。查到有,就意味着多一个可能被碰到的入口。
这里有个坑要提醒:mysql --version 报的是客户端工具自己的版本,未必等于这台机器上服务端的版本。要确认服务端,得登进库里执行 SELECT VERSION();。拿着客户端版本号去对公告,很容易对错行。
第二件事是收网络边界。没有补丁的时候,能连到 3306 的来源越少越安全。这条最见效。如果 ss 显示 0.0.0.0:3306,说明对所有网卡开放;只跑本机应用的,bind-address = 127.0.0.1 就够;应用在别的机器上,就在安全组或防火墙上只放行应用网段。
顺手看一眼账号表里 host 列是 % 的记录。允许任意主机连接,等于把边界又拆了一次。
第三件事是别急着跨大版本。8.0 跳到 8.4 是一次迁移,不是打补丁,兼容性、备份、回滚都要先备好。等官方源码树出现修复版本再动,比现在硬跳稳。
另外两条,和流传的说法有出入
同一批更新里还有两个高分编号,我核完发现和转述不完全一致。 CVE-2026-92392,8.1 分,NVD 描述是 curl 在处理 HTTP/2 的 RST_STREAM 时出现释放后使用。说它「和 MySQL 打包的 curl 组件有关,走 HTTP/2」,这条对得上。但它的发布时间是 10 月 14 日,不在 11 月这批里。
CVE-2026-115557 就有出入了。我看到的转述写的是 9.8 分、打的是 MySQL Shell 里打包的 Python、只影响 26.10.0。而 NVD 这条记录给的是 9.4 分、用的是 CVSS 4.0,描述讲的是 Python 的 ssl 模块给已知被泄露的证书加了拒绝名单。
Oracle 的公告页确实把 MySQL Shell 26.10.0 列进了受影响产品,所以「Shell 有洞」这件事站得住;但「9.8 分」和「打的是 Shell 里的 Python」这两点,我没能在 NVD 的记录里对上。这条我先标为待核。
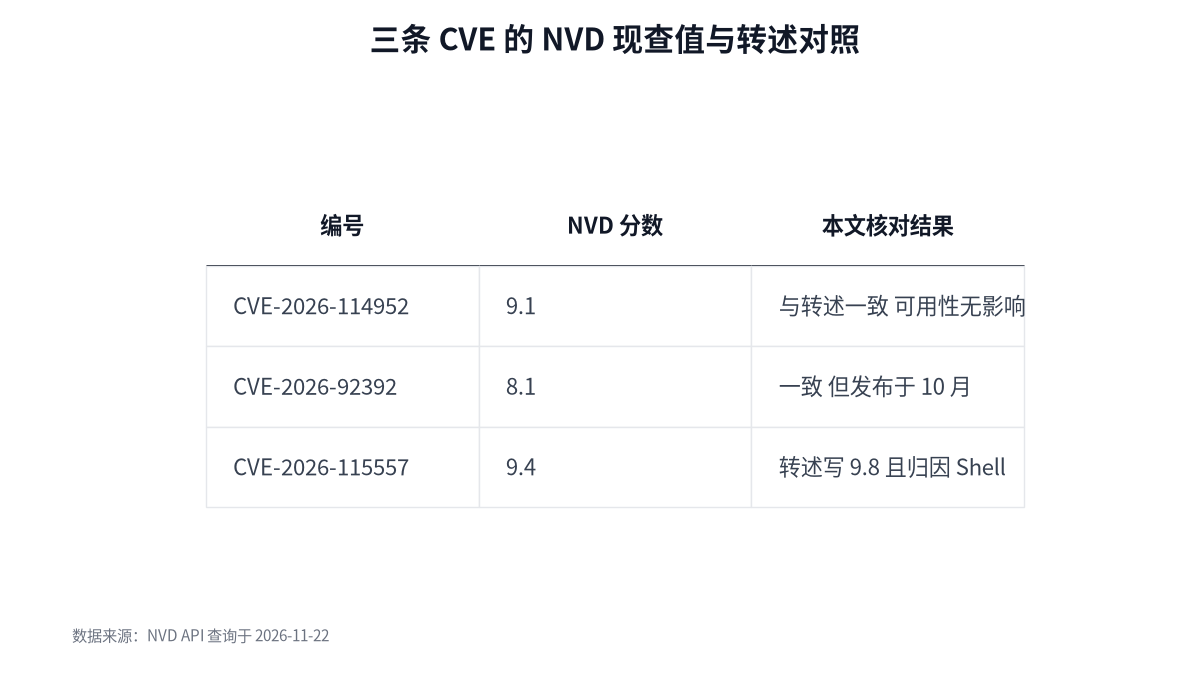
图 1:92392 与 115557 的分数按 NVD 现查值写,与转述有出入。数据来源:NVD API 与 Oracle 公告页,查询于 2026-11-22
真正该记住的
这次最值得记的不是 9.1 这个分数,是一条规律:不在公告名单里,从来不等于安全。 8.0 是被支持周期划出去的,5.7 更早。公告只为在支持期内的版本发声;出了支持期的版本,只能自己替自己说话。
所以对自己的环境,有两件事要常态化:记清每个实例的真实版本(服务端版本,不是客户端版本),守住 3306 的暴露面。这两件事跟有没有这次的洞无关,但每次出事都用得上。
我不确定的部分:8.0 到底有没有这个洞,现在没有任何官方说法。8.4 的客户端程序和 8.0 的代码差异有多大,我没读源码,不敢推断「大概率也有」或者「大概率没有」。真要紧的系统,按有来处理更稳妥。
边界也划一下:这篇只是把公开记录对了一遍,不构成漏洞利用指导,也不替厂商下结论。以 Oracle 与发行版后续公告为准。抓包那篇里我写过自己的执业准则,这里同样适用:只对自有资产做检查。
FAQ
Q:我跑 8.0.46,要马上升级吗?
先别跳大版本。先收 3306 的暴露面、查客户端工具在哪几台机器上,再按迁移计划走 8.4。
Q:只装了客户端没装服务端要紧吗?
这个洞的组件就是客户端程序,所以客户端在的机器也要算进攻击面,同样要收网络边界。
Q:怎么看自己的真实版本?
登进库执行 SELECT VERSION()。命令行工具的版本号可能和服务端不一致。
参考资料
- Oracle Critical Patch Update · November 2026(受影响产品与版本区间、655 个新补丁)
- NVD · CVE-2026-114952(9.1 分与 CVSS 向量、组件与版本区间)
- endoflife.date · MySQL(8.0 与 5.7 的支持截止日期)
口径与核验:9.1 分、CVSS 向量 AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:N、组件 Client programs、版本区间,均取自 NVD 的记录,查询时间 2026-11-22;655 个新补丁、Server 与 Cluster 两份名单、MySQL Shell 26.10.0 在列,取自 Oracle 公告页原文。8.0 维护到 2026-04-30、5.7 到 2023-10-31,取自公开生命周期数据。三个 CVE 的分数我都按 NVD 现查值写,其中 115557 与流传说法的差异已单独标出。8.0 是否受影响没有官方结论,文中按「未知」处理,不做推断。
- FAQ
- 参考资料
发表评论
◎欢迎参与讨论,请在这里发表您的看法、交流您的观点。