
一句话总结:一台机器的 DNS 和代理设置反复被改回恶意值,删一次回来一次,Rootkit 和 DNSLOCK 都排查过没有。最后靠 Process Monitor 的调用栈发现,写注册表的是系统自带的 wmiprvse.exe,木马躲在它后面用 WMI 干活。
这个案例来自一篇实战处置记录,样本内部 PDB 路径写着 E:\all\zzzz\ycx\Release\ycx.pdb,所以被称为 Ycx。
症状很典型:用户反映私服网站老是跳走,DNS 被改,代理配置里被塞了自动配置脚本地址。 常规处置是删注册表、把 DNS 设回自动。照做之后,配置又回来了。
第一轮排查,两个假设都不成立
老问题先怀疑 Rootkit 驱动。查了一圈,没有。 配置反复回写,第二个假设是机器上有类似 DNSLOCK 的服务在守着。查了一圈,也没有。
这两步都没结果,说明排查方向错了。配置能被改回来,不一定是「有个守护进程」,也可能是「有个正常进程被借用了」。
这里有个方法论值得记:找不到守护进程时,别急着下「清理干净了」的结论,换个角度看是谁在写。
Procmon 抓到的调用栈
用 Process Monitor 监控注册表写入,看到的是 wmiprvse.exe 在写。
调用栈一路往下:ntkrnlpa、netutils、stdprov、wmiprvse、RPCRT4、OLE32、FastProx。
这条链说明写入是经 WMI 走的,不是直接的注册表 API。
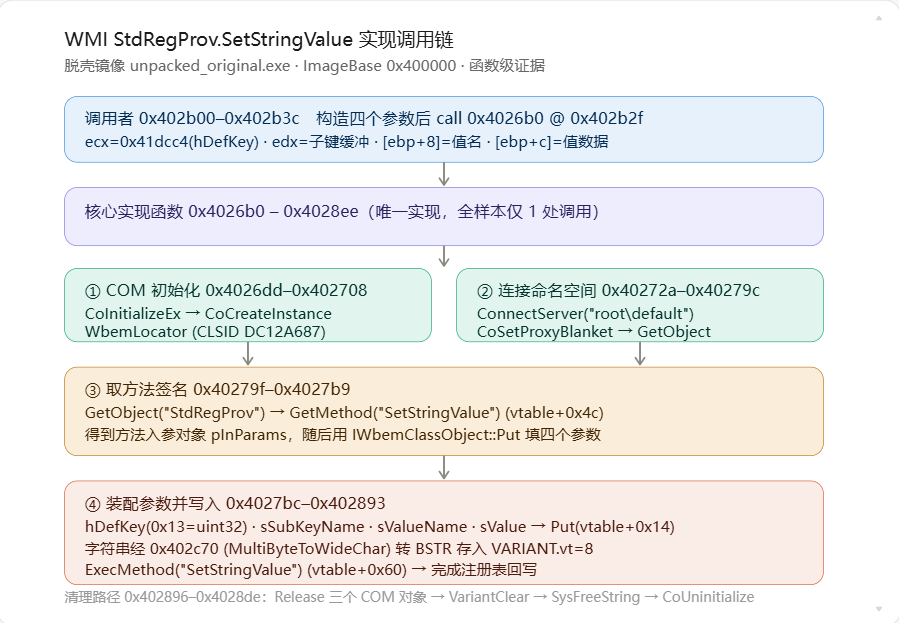
图 1:五个环节里,真正执行写入的是最后一步 ExecMethod。来源:原文截图(无名小筑的奇妙旅程《Ycx DNS劫持木马的处理》)
多数人第一次看到系统进程在写恶意注册表,会往 DLL 注入想。原文作者也提了这一点,静态导入里有 OpenProcessToken、AdjustTokenPrivileges、LookupPrivilegeValueA,看着就像要注入。
实际不是注入。木马自己装配参数,调 WMI 的 StdRegProv.SetStringValue,由 WMI 服务代它写。所以栈里出现的是系统进程。
样本画像:强壳、RWX 节区、内存还原
顺着 WMI 调用找调用者,落在一个 PE32 文件上:rororqkoq.exe,305,664 字节,GUI 子系统,MSVC 编译。
壳的特征很明显。节区 jdg0、jdg1 权限是 RWX,熵 7.443,SizeOfRawData 为 0——磁盘上看不到实际内容,代码在内存里才展开。
还有一处花指令:0x4010a0 这个函数在磁盘态是空洞,真实实现只在内存镜像里。木马拼接注册表子键字符串时经过它,所以磁盘上搜不到明文键名。
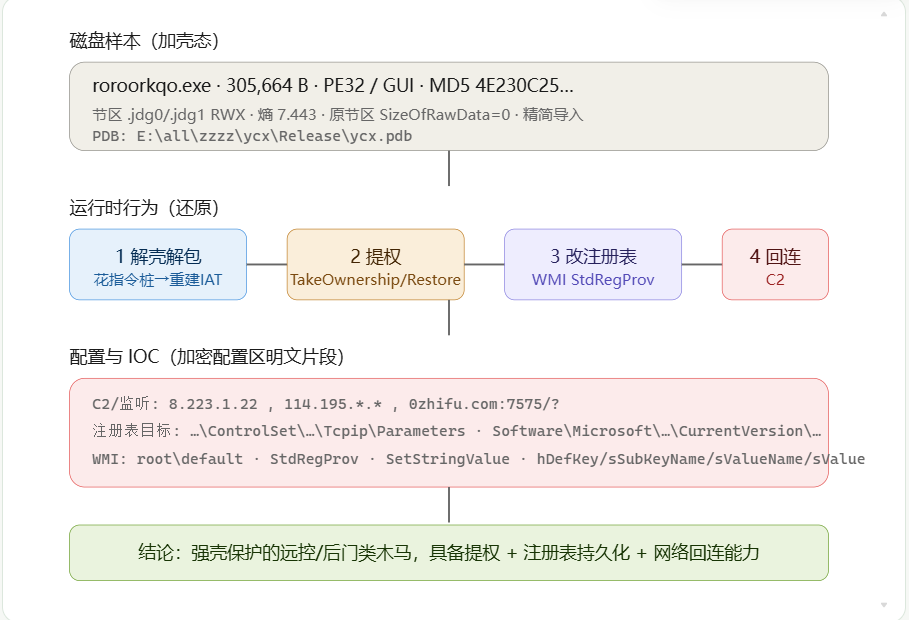
图 2:四步行为里,第三步改注册表是持久化的关键,也是清理时最容易漏掉的一环。来源:原文截图(无名小筑的奇妙旅程)
为什么常规监控抓不到
原文拆了三个原因,我认为第三点最关键。 第一,全程不碰 RegOpenKeyEx、RegSetValueEx,所有写入都走 COM 到 WMI,常规的注册表 API Hook 抓不到。
第二,hDefKey 传的是字符串 "2147483649",声明成 CIM 类型 uint32,由 WMI 内部解析成 HKCU 句柄。
这串数字就是 0x80000001,绕开了按常量识别的规则。
第三,子键名、值名、值数据都在运行时由栈缓冲拼出来,经过 0x4010a0 去混淆和转码。静态分析时磁盘上没有任何明文键名。
这三点叠在一起,就是「静态查不到、动态看到的是系统进程」的局面。
它改了什么,改在哪
被写的地方是浏览器的自动代理配置。注册表里的 AutoConfigURL 被设成一个远程地址,指向一台固定 IP 上的 7575 端口,路径后面还带一串数字参数。
同时 DNS 被改成固定值:首选 8.223.1.22,备用填了公共 DNS 114.114.114.114。
备用填正常的,是为了让「能上网」这件事看起来正常。
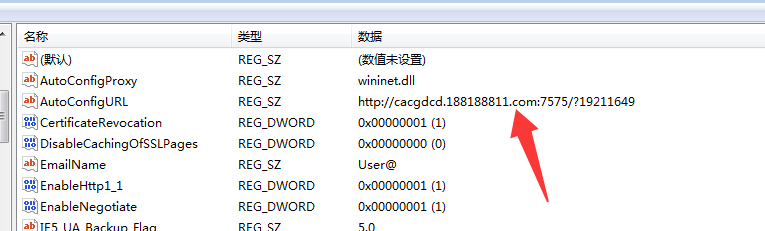
图 3:红色箭头那行就是劫持入口,指向一台远程 PAC 脚本。来源:原文截图(无名小筑的奇妙旅程)
持久化本身很朴素。HKCU 的 Run 键里放一个 roro,指向 C:\Users\Admin\qts\roro.exe。原文还记了进程重生:启动实例 pid 6700 退出后,由 pid 5408 接管。
朴素归朴素,够用。用户级的 Run 键不需要管理员权限,配合进程重生,任务管理器里结束一次也会回来。
清理顺序:先断进程,再清配置
原文的处理建议很短:清掉启动项,删掉木马,然后手动清对应的注册表项。 这个顺序不能反。先清配置,木马还在跑,几秒后就写回去了,白做。
正确的做法是先禁启动项、结束进程,确认没有重启的实例,再动注册表。Run 键、AutoConfigURL、以及网络配置里的 DNS 三处都要看。
原文特意点了一句:很多案例里杀毒软件报毒清掉了,用户却说问题还在,原因就是只清了文件没清配置。
这一点我在搜狗那个 9.8 分漏洞里写过类似的判断:补丁堵的是入口,环境里的旧配置不会自己消失。
我的两条补充
第一,这类「系统进程写恶意配置」的手法,检测思路应该从「谁在写」转向「写了什么」。盯 wmiprvse 这个进程没意义,它会正常写入;盯 AutoConfigURL 这类键值的变化才有效,因为正常软件几乎不会动它。
第二,DNS 设成固定值是可观测信号。普通用户不会手动配 8.223.1.22 这种地址,一旦出现就应该查来源,而不是简单改回自动了事。
至于样本本身,原文说已提交火绒入库,更新后可以查杀。我没法验证这个查杀效果,只能如实转述。
顺带一句:这类案子用到的工具链不复杂,Procmon 加 IDA 就够。之前记过IDA Pro 配 MCP的配置,现在做动态分析的门槛比几年前低不少。
还没说清的部分
入口怎么进来的,原文没写。是钓鱼附件、破解软件还是别的,文中没有交代,我也没找到线索。 回连目标在文中给了两个 IP 和一个域名,具体做了什么交互没有展开。
所以这只能确认是远控类,不能确认劫持流量的完整链路。
另外,WMI 那条调用链的偏移全是 32 位样本的。换到 64 位或换版本,偏移就对不上,这点和原文对 32 位复现环境的说明一致。
结论我这样下:这是一个手法不算新、但触发点容易被误判的样本。误判不在于看不懂壳,在于看到系统进程就排除了它。
FAQ
Q:为什么删了 DNS 设置还会被改回来?
因为木马进程还在跑,并且用 WMI 定时回写。要先断进程,再清配置。
Q:AutoConfigURL 是什么?
浏览器读取自动代理脚本(PAC)的地址。这个值被改成远程地址,流量就会经过攻击者的脚本。
Q:为什么 Procmon 里看到的是系统进程?
木马通过 WMI 的 StdRegProv 写注册表,实际写入由 WMI 服务进程完成,所以栈里是 wmiprvse.exe。
Q:杀毒软件报毒清理后就没事了吗?
不一定。文件没了,注册表配置可能还在,需要手动检查 Run 键、AutoConfigURL 和 DNS 三项。
参考资料
- 原文 · Ycx DNS劫持木马的处理(样本分析、调用链偏移、IOC 与处置建议出处)
- Microsoft Learn · StdRegProv class(SetStringValue 及 hDefKey 等参数定义)
- Microsoft Learn · Process Monitor(本例中用于捕获注册表写入与调用栈)
口径与核验:样本大小 305,664 字节、PE32/GUI、节区 jdg0/jdg1 为 RWX、熵 7.443、SizeOfRawData 为 0、PDB 路径、0x4010a0 花指令、hDefKey 取值 2147483649、各段偏移 0x402b00 至 0x4028de、Run 键 roro、路径 C:\Users\Admin\qts\roro.exe、pid 6700 与 5408、DNS 8.223.1.22 与 114.114.114.114、7575 端口,全部引自原文。
StdRegProv 与 Process Monitor 两个官方文档我打开核对过,链接可访问,查询于 2026-11-23。
原文未交代初始入侵途径与回连后的完整交互,我标为未说清,没有推测补全。火绒的查杀效果我未验证。
- FAQ
- 参考资料
发表评论
◎欢迎参与讨论,请在这里发表您的看法、交流您的观点。