
一句话总结:eCapture 2.10 用 eBPF 在 TLS 库的读写函数上挂 uprobe,进程自己把明文交出来,不装 CA 证书、不走中间人代理。代价是要 root 和较新的内核。它 8 个模块里只有一半在抓网络,另一半抓的是命令行和 SQL。
11 月 7 日,gojue 的 eCapture 发布 v2.10.0。项目 2022 年建仓,Apache-2.0,现在一万五千多颗星、一千六百多个 fork。
它的自我介绍只有一句:Capture SSL/TLS plaintext with eBPF—no MITM proxy or custom CA installation。
传统抓包绕不开两件事:要么在中间架代理,要么往系统里塞一张自签 CA 证书。前者改路由,后者改信任链。两边都会留下痕迹。做了证书绑定的 App,一装代理就直接断开。
eCapture 换了个位置下手:不动网络,动函数。
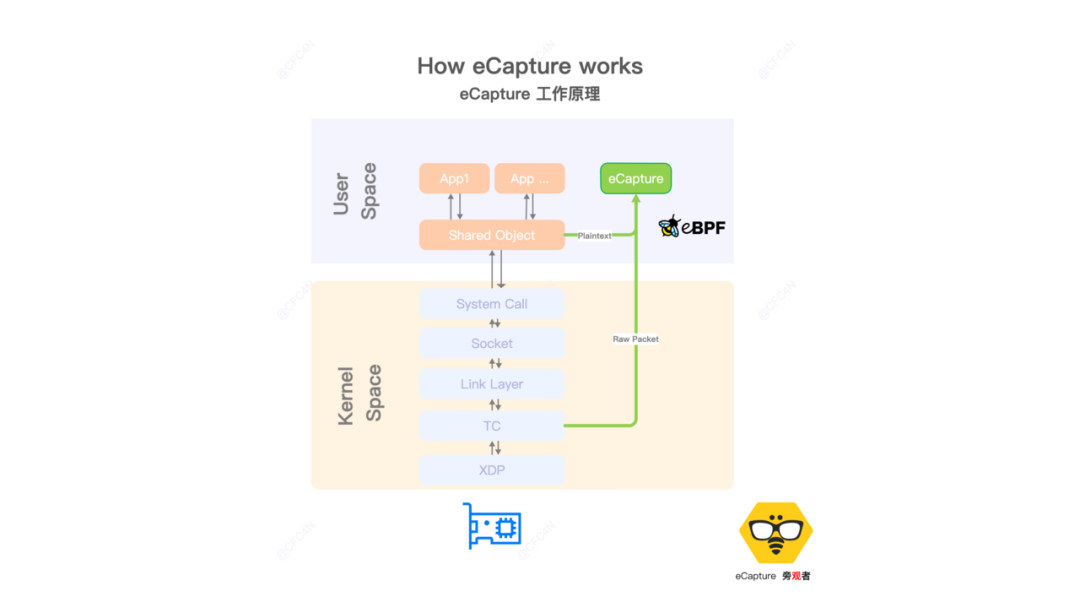
图 1:明文在 Shared Object 那一层就被抄走,后面的 socket 和内核实路径照常走(图源:eCapture 官方仓库)
为什么绕得过证书绑定
加固之后 DEX 只剩 27 个类那篇的结论在这里同样成立:防护买到的是成本,不是安全。
证书绑定校验的是「你连的是不是我要的那台服务器」。中间人代理一插进来,证书链就变了,校验失败,程序拒绝通信。
eCapture 不碰证书链。它把探针挂到 libssl.so 这类共享库的 SSL_read、SSL_write、SSL_do_handshake 上。进程自己调用这些函数时,参数里本来就躺着明文,eBPF 顺手抄一份。
对目标程序来说,这只是一次普通的函数调用。代码没改,证书没装,路由没动。
代价立刻出现:要 root,或者对应的 Linux capability;内核还有版本门槛,x86_64 要 4.18 以上,aarch64 要 5.5 以上,LoongArch 要 6.6 以上,Windows 和 macOS 不支持。
八个模块,一半抓的不是网络
官方模块表列了八个,名字很朴素。按抓的东西分一下类,结论有点意外。
- 抓网络加密流量:tls(OpenSSL/LibreSSL/BoringSSL)、gotls(Go 自带 TLS)、gnutls、nss,四个
- 抓命令行:bash、zsh,两个
- 抓数据库查询:mysqld(5.6/5.7/8.0 与 MariaDB)、postgres(10+),两个
八分之四在抓网络,八分之四在抓本机。一半一半。这个比例不是巧合,工具要解决的是「明文从哪来」,网络只是其中一条路径。
后面这四个常被忽略,其实是更狠的部分。
bash 模块抓的是你敲的每一条命令。那条 curl 里的 token、那句 export SECRET=xxx,会原样落到屏幕上。
mysqld 和 postgres 抓的是 SQL,谁在半夜导用户表,一眼就清楚。
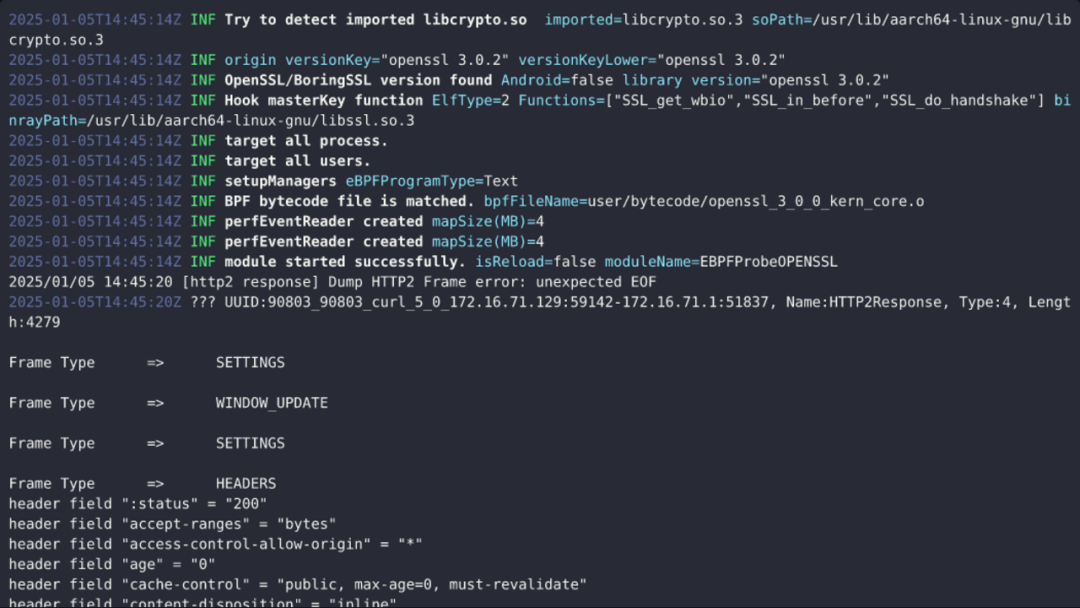
图 2:实际跑起来的样子,HTTP/2 的 HEADERS 和 200 状态码都是明文(图源:eCapture 官方仓库)
三种输出模式,向下游各管一段
text 模式直接打明文,配合 --text-source=pcapng,还能从实时流量里重建 HTTP/1.1、HTTP/2 乃至 HTTP/3(QUIC)的消息。
keylog 模式把 TLS 握手密钥存成 keylog 文件,可以直接喂给 tshark 实时解密;pcapng 模式把加密包和密钥一起写成 pcap-NG,Wireshark 打开就能看。三种模式对应三种下游,别混。
命令不复杂,三条覆盖主要用法:
- sudo ecapture tls,抓所有进程的 TLS 明文
- sudo ecapture tls -m text --text-source=pcapng -i eth0 --eventaddr /tmp/http.events 'tcp port 443'
- sudo ecapture tls -m pcap -i eth0 --pcapfile=ecapture.pcapng tcp port 443
2.10.0 这一版改了四处
版本层面,v2.10.0 动了四件事:给 LoongArch 配专用 CI runner 并用 LLVM 22 交叉编译;补上 GnuTLS 3.8.10 到 3.8.13 的实测布局支持;改进 pcapng 文本输出并验证 QUIC v1/v2;补齐最小权限、防御检测、性能基线、发布校验四篇文档。
顺手看一个结构问题:三个平台要三档内核(4.18 / 5.5 / 6.6)。这说明 eBPF 的能力在不同架构上并不同步。这类工具的支持矩阵,长期只会更碎。
检测有三行,判断不止三行
蓝队最关心的是怎么发现。现成路径有三条:
- sudo bpftool prog list | grep -i uprobe,看有没有 uprobe 程序在跑
- sudo cat /sys/kernel/debug/tracing/uprobe_events | grep -E "ssl|SSL|gnutls|nspr",看探针挂在哪
- sudo auditctl -a always,exit -F arch=b64 -S bpf -k bpf_activity,审计 bpf() 调用
不需要 eBPF 的机器,直接设 kernel.unprivileged_bpf_disabled=1,把非特权 bpf 关掉;需要的机器,用 AppArmor 拒绝 bpf() 的 capability,或者用 auditd 对 bpf() 系统调用和该二进制的执行做告警。
这里有个不对称值得说:抓它只要三行命令,判断「该不该抓、抓到了算不算问题」得花更多时间。这类探针本身是合法的可观测性手段,监控厂商、安全团队、性能分析工具都在用同一套机制。
这一点和提示注入那套规则层防护是同一个困境:规则能拦形态,拦不住意图。
问题在这:规则能抓形态,未必抓得住意图。所以规则不能写成「有 uprobe 就是攻击」。要么按二进制白名单,要么按探针挂载的目标库白名单(谁在挂 libssl 才是信号),要么按执行时机的相关性判断。这是我自己的看法,官方文档没有给判定标准。
抓不到的部分,别指望万能
ECH(加密 Client Hello)仍需 ECH_SECRET/ECH_CONFIG 素材,当前探针抓不到。DTLS/DATAGRAM 也不等于能解 WebRTC,v1.4.0 遗留的零长度 client-CID 的 QUIC 回环抓取连接路由失败问题也还在。
安卓也能跑,x86_64 和 arm64 都支持,前提是设备已经 root。另有一个 Rust + Tauri + React 写的图形客户端 eCaptureQ,Windows 和 macOS 用户可以用「远程模式」:界面在本地,采样在远端 Linux 主机上完成。
最后一条不是技术问题,但比技术条款重要:在自己或书面授权的系统上用它做审计,和拿它去抓别人的流量,是两件性质完全不同的事。这条线不能靠工具自觉,只能靠人,授权边界这件事工具帮不了你。
FAQ
Q:eCapture 需要装证书吗?
不需要。它在内核里挂 uprobe 取明文,不走中间人代理,也不改系统信任链。代价是要 root 或对应 capability。
Q:为什么它能绕开证书绑定?
证书绑定校验证书链,而它不碰证书链。明文在进程调用 SSL_write 时就已经在参数里,探针在函数入口抄一份。
Q:支持哪些平台?
Linux 与 root 过的 Android。内核要求 x86_64 4.18+、aarch64 5.5+、LoongArch 6.6+,Windows 和 macOS 原生不支持。
Q:怎么发现有人在用?
bpftool prog list 看 uprobe、看 uprobe_events 里有没有挂 ssl 相关符号、auditd 审计 bpf() 调用。三条都要配白名单判断。
参考资料
- GitHub · gojue/ecapture(Apache-2.0,含原理图与模块说明)
- GitHub · eCapture v2.10.0 Release(2026-11-07)
- tmlDecode · 抓 HTTPS 明文不用再安装证书(本文的起点)
口径先说清:一,四比四那个分类是按模块名划的,tls/gotls/gnutls/nss 抓网络、bash/zsh 抓命令行、mysqld/postgres 抓 SQL,官方模块表没这么归类,这是我的切法;二,图里的两张图来自 eCapture 官方仓库,不是这篇拍的,「三行检测」那段里关于判定标准的建议是我自己的看法,官方只给了检测命令。
- FAQ
- 参考资料
发表评论
◎欢迎参与讨论,请在这里发表您的看法、交流您的观点。