
一句话总结:搜狗输入法 Windows 版有个 9.8 分的远程代码执行漏洞,CVE-2026-51990,影响 16.3.0.3498 之前的所有版本。补丁已经自动推送了大半年,但补丁只堵住 sgbiz: 这个入口,内嵌的 Chromium 80 还在、还是无沙箱。这篇不复现,只讲影响面和处置。
先说为什么值得写。搜狗输入法在国内 Windows 机器上的装机量不用多说,而这次的问题出在「点一个链接」这个动作上——风险门槛低到不像传统的远程代码执行。
原文是一篇完整的漏洞复现,带环境、带载荷、带四步利用链。我这篇的写法不一样:**不给利用细节**,只讲这个洞怎么成立的、你该查什么、怎么把入口掐掉。原因在最后一节说。
这个洞是怎么成立的
搜狗在系统里注册了一个自定义协议 sgbiz:,交给 biz_helper.exe 处理。它解析五个参数,其中 module 做得很严:禁用字符、限长、相对安装目录解析、还确认文件存在且不是目录。
问题出在另一个参数 param 上。它只做一次 URL 解码,之后没有过滤、没有白名单,直接拼进目标进程的命令行。
于是链路就通了:构造一条带外部页面地址的链接,让搜狗内嵌浏览器去加载它。浏览器内核是 Chromium 80.0.3987.163,2020 年的版本,而且被配成了关闭沙箱,还带着禁用同源检查和允许本地文件访问两个参数。
旧内核上叠着一个 V8 的历史漏洞 CVE-2021-38003,NVD 给 8.8 分,影响 Chrome 95.0.4638.69 之前的版本。搜狗这条内核正好落在区间里。
三步串起来,就是一次点击换一个当前用户权限的 shell。原文的复现结论是 32 位环境跑通、弹了个计算器。
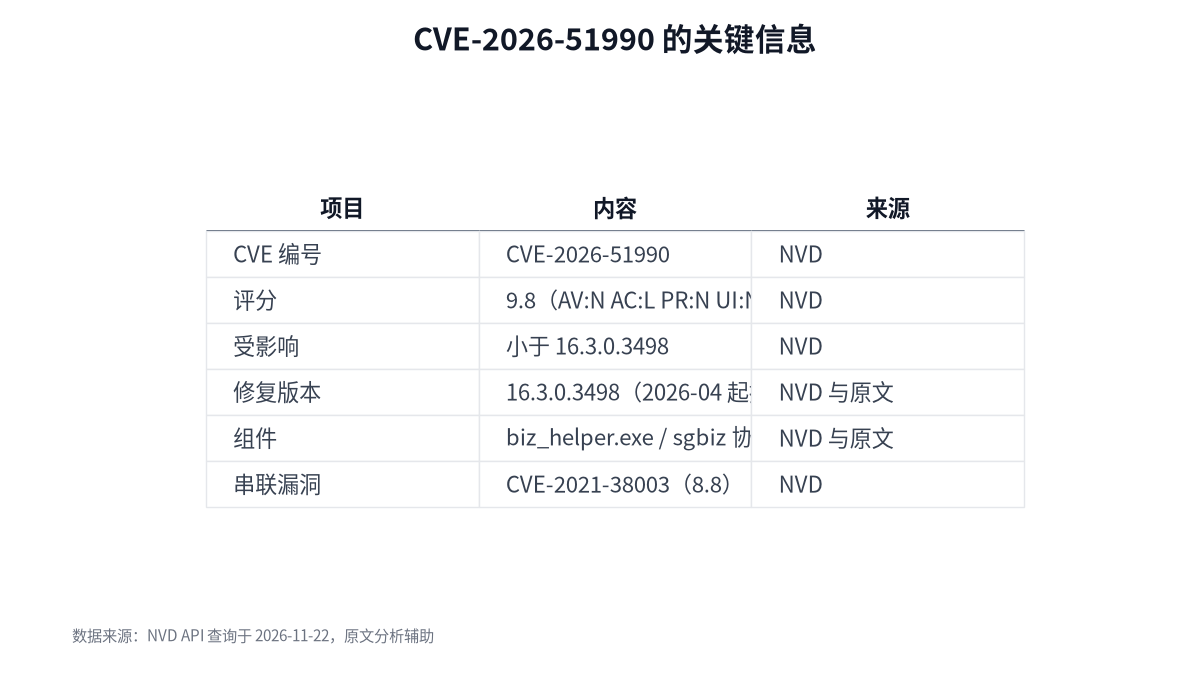
图 1:四段链路里,第一段是补丁能堵的,后三段属于内核层面的历史欠账。数据来源:按 NVD 记录与原文分析整理
先查版本,这一步没有替代方案
受影响范围写得非常干净:搜狗拼音 Windows 版,版本号小于 16.3.0.3498。修复版本就是 16.3.0.3498,2026 年 4 月起自动推送。搜狗五笔不受影响。
自查只要十秒:托盘右键搜狗图标,进「关于」,看版本号。大于等于 16.3.0.3498 就说明补丁已经在了。 如果没有,手动更新一次。这类产品默认静默升级,但企业镜像、长期不关机的机器、被组策略锁过更新的终端,都可能停在旧版本上。
我在这类事情上的经验是:不要相信「它会自己升」。光猫那篇里我写过,默认配置加没人维护的版本,风险是叠出来的,不是单点。
9.8 分,但原文说的是「点一下」
这里有个值得留意的细节。NVD 的评分向量是 AV:N/AC:L/PR:N/UI:N,最后那个 UI:N 意思是**不需要用户交互**,所以给了 9.8。
但无论原文的复现路径,还是这个协议本身的设计,都要有人点一下 sgbiz: 链接才会触发。
两个说法对不上。可能的解释有两个:一是评分按「协议可被任意页面唤起」算,浏览器里的链接点击不算交互;二是评分时按最坏情况给。我没法确认 NVD 具体怎么判的,这条存疑。
对防守方的意义很实际:分数高不代表插网线就能中,前提是有人点。所以「不点来源不明的 sgbiz: 链接」这条提醒是有用的,不是场面话。
补丁堵的是入口,不是内核
这是原文里最值得记住的一句判断,我复核后同意:16.3.0.3498 修的是 sgbiz: 的参数注入,而那个 Chromium 80 内核没有被替换,仍然是无沙箱状态。
也就是说,这次是把一扇门焊死了,屋子里那台旧机器还在。MySQL 那个 9.1 分漏洞也一样:补丁只解决被披露的那条路径,不改变组件的年龄。
推论有两个。一是同类协议还有没有别的入口,需要厂商自己排查;二是把内核升上去之前,任何「加载外部页面」的功能面都值得盯。
这条推论是我的判断,不是官方说法。
没升级的机器,先把入口掐掉
如果因为兼容性原因暂时不能升,有个兜底动作:反注册 sgbiz: 协议处理。代价很明确——皮肤商店这类依赖该协议的功能会失效。
取舍看你:一个输入法皮肤商店,换掉一条一键触发的代码执行入口,我个人认为值。
再往下是检测。原文给了三个 IOC:利用页的域名、biz_helper.exe 的异常命令行、以及 SGWebRender.exe 的异常出网。前两个偏主机侧,第三个偏流量侧。
企业环境里,前两个可以用进程命令行审计覆盖;第三个要看出口日志里有没有那个渲染进程主动外连。
为什么这篇不给复现细节
原文把四步利用链写全了,还配了环境文件。我不搬这些。 理由很直接:一套能直接跑通的 32 位利用链,对读者的价值是「看懂了」,对不特定第三方的价值是「拿走了」。传播的代价值和风险不对等。
我保留的是判断和动作:版本怎么查、入口怎么掐、IOC 看什么、补丁的边界在哪。这些拿去就能用,也不会替谁省掉研究的门槛。
这个取舍不代表原文有问题——安全圈披露漏洞有它的规则,原文也写明了只用于授权测试。只是我们站的读者结构里,运维和普通用户占多数,给他们利用代码没有意义。
还有一层:我不知道这条链在 64 位环境下怎么适配。原文说代码硬编码了 32 位的偏移,换版本换位数就跑不通。所以哪怕给了细节,大多数人拿到也跑不起来,这一点我如实转述。
FAQ
Q:怎么确认自己的版本?
托盘右键搜狗图标进「关于」,看版本号是否 ≥ 16.3.0.3498。低于这个数就手动更新。
Q:搜狗五笔受影响吗?
按原文说明不受影响,受影响的是搜狗拼音 Windows 版。
Q:升级了就彻底安全了吗?
入口被堵住了,但旧内核还在且无沙箱。若还有别的加载外部页面的路径,风险仍在。
Q:只在内网,要不要管?
要。钓鱼邮件、内部群发的链接都能触达内网终端,这条链不需要公网暴露。
参考资料
- NVD · CVE-2026-51990(9.8 分、向量、受影响版本与修复版本)
- NVD · CVE-2021-38003(被串联的 V8 漏洞,8.8 分)
- 原文 · 【漏洞复现】CVE-2026-51990(复现过程、参数分析、IOC 与时间线出处)
口径与核验:9.8 分、向量 AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H、受影响版本小于 16.3.0.3498、修复版 16.3.0.3498、组件 biz_helper.exe,均取自 NVD 记录,查询于 2026-11-22;NVD 状态为 Deferred,发布日期 2026-09-16。CVE-2021-38003 的 8.8 分与 Chrome 95 区间同样取自 NVD。五个参数的校验差异、内核版本 80.0.3987.163、无沙箱配置、三个 IOC、反注册兜底,均引自原文。UI:N 与「需要点击」的矛盾我标为存疑,没有强行解释。我没有复现,也没在真机上验证弹窗效果。
- FAQ
- 参考资料
发表评论
◎欢迎参与讨论,请在这里发表您的看法、交流您的观点。