
一句话总结:一项针对安卓加固的实测统计发现:用过付费壳的 38 个样本,静态反编译后 DEX 里只剩 27.5 个类;没加固的 62 个样本,中位数是 61,377.5 个。同一份研究里,28.25% 的中国 App 装了反 Frida 机制,非中国样本是 8.26%。
两组数样本不同,别相乘。27.5 对 61,377.5 来自 100 个中国应用的静态统计;28.25% 对 8.26% 来自一篇加固评测论文,中国 2,236 个、非中国 366 个。指向同一个结论:加固不是“更难读”,是“几乎读不到”。
一个数量级的落差
100 个样本分两拨:38 个上了付费壳,62 个没有。用 jadx 打开数 DEX 里的类,前者中位 27.5,后者 61,377.5。
27.5 是什么概念?正常 App 光基础框架就不止这个量级。这 27.5 个类里大半是壳自己的入口,业务代码一个都看不见,运行时才回填。
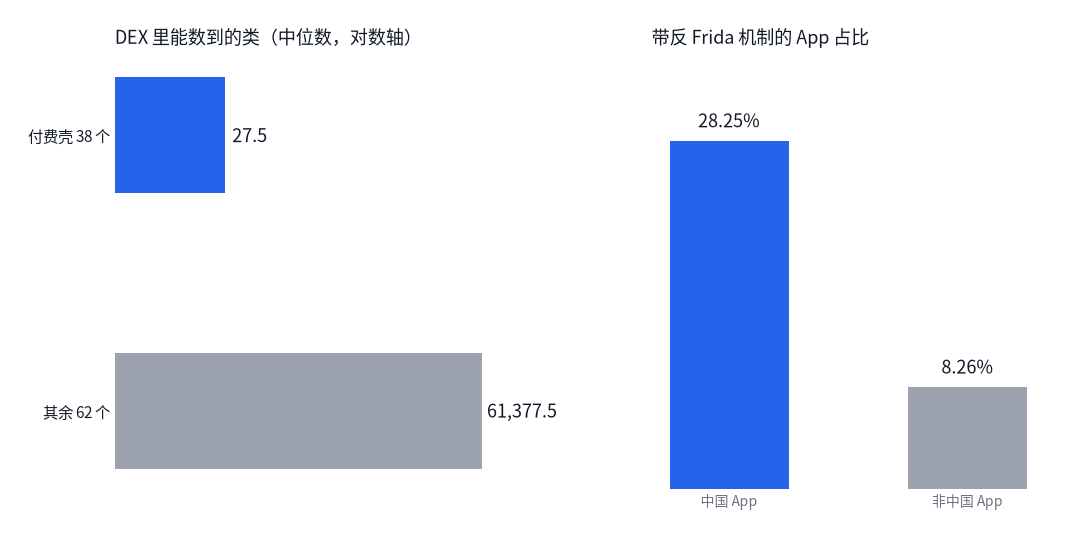
图 1:左边是对数轴上的类数量,右边是反 Frida 覆盖率
右边那张图是另一面:28.25% 对 8.26%,中国样本的反调试装配率是非中国样本的三倍多。这跟国内分发环境有关——第三方商店、二次打包、破解版,都是加固的直接动因。
掏空的四种做法
第一种是 DEX 全量加密:classes.dex 用 AES-256-GCM 整体加一遍,运行时在内存解密再交给 ART,静态只看到密文。第二种是函数抽取,把方法字节码从原位抽走只留空壳,执行到才回填。后者对启动速度影响小,但反编译最彻底——壳的 DEX 结构合法,工具不报错,只给你一堆空方法。
第三种是 VMP 虚拟化:关键逻辑翻译成自定义指令集,交给内置解释器执行。XopProtector 这类开源方案有 PVM1、PVM2 两套,每次加固随机生成指令映射,同一个 App 加固两次字节码都不一样。第四种是 SO 保护,核心算法进 native 再加密、加花、糊弄符号表——分析成本本来就高一个档,加密后还得先解决密钥在哪。
反调试的六种常规手法
论文把加固方的检测手段归了类,基本是这六种:
查调试器状态——Debug.isDebuggerConnected()、getApplicationInfo() 里的 FLAG_DEBUGGABLE、系统属性 ro.debuggable,还有运行时结构 gDvm.debuggerConnected;更狠的会 hook JdwpTransport,让调试器连不上。
查外部痕迹与注入工具——扫 /proc/PID/status 的 TracerPid、/data/local/tmp 下的调试器文件、ptrace 是否被附加;再扫 /proc/self/maps 里的 frida-agent、xposed、substrate 特征,比对库文件与内存版本。
查时间与信号——调试会让某些调用变慢,时序检测看得出来;信号处理被改写也是痕迹。
查环境与完整性——Root、模拟器、多开、Magisk,签名、安装来源、代码段 CRC,跑起来之后按周期复检(有的方案 30 秒一轮)。
从防御方角度看,这些检查可以自己写一份做基线:
# 自检:本进程有没有被调试器/注入工具盯上
import os

def tracer_pid():
    with open("/proc/self/status") as f:
        for line in f:
            if line.startswith("TracerPid"):
                return int(line.split(":")[1])   # 0 表示没人附加

def suspicious_maps():
    hits = []
    with open("/proc/self/maps") as f:
        for line in f:
            low = line.lower()
            if any(k in low for k in ("frida", "xposed", "substrate", "magisk")):
                hits.append(line.strip()[:90])
    return hits

print("TracerPid =", tracer_pid())
print("可疑映射条数 =", len(suspicious_maps()))
这段在自己机器上跑,TracerPid 是 0、可疑映射 0 条,属于正常。真被附加了,第一个数会变成调试器的 PID。
为什么中国样本装得更重
分项更直接:2,236 个中国 App 触发反 Frida,对应 2,078 次 spawn 失败、536 次 attach 失败。更硬的一档是“双向打断”——378 个中国 App(4.77%)和 159 个非中国(3.59%)在两种模式下都能让 Frida 失效,不是拒连,是主动崩溃。绝对数说明这已是成熟产业链。
原因不复杂:国内二次打包多,破解版、去广告版、加速版都靠改包实现,开发者只能叠防护。海外走 Google Play 有另一条路——Play Integrity API 和自动完整性保护(API 23 以上)由系统侧校验,不用自己写 30 项检测。反常识的是,加固越重,稳定性投诉越多:检测项越多,误杀概率越高。
加固的账要算在谁头上
成本三块:体积(加密段和壳占空间,ABI 裁剪不好会翻倍)、启动(解密和回填在启动路径上,中低端机明显)、维护(每次发版重加固、重签、刷基线,CI 多一道工序)。
收益只有一条:提高逆向成本。注意是“提高”,不是“杜绝”。开源方案自己都写着——保护的目标是增加成本,不保证不可破解。
我的判断:加固该做,但别当安全边界。密钥、风控规则、支付校验该在服务端;壳的作用只是把“改包就能用”抬到“要专门投几天”。中小 App 这个性价比成立,金融类壳只是第一层。
FAQ
Q:27.5 个类是不是说明加固后完全无法分析?
不是无法,是静态分析基本失效。动态还能做,但要先过运行时检测,成本从几分钟变成几天。
Q:开源加固和付费壳差在哪?
差在对抗强度和兼容性。开源方案功能齐全,但检测项调优和机型适配要自己扛;付费壳卖的是踩过的坑和售后。
Q:普通开发者要不要上加固?
看资产在哪。核心逻辑在客户端、能被改包变现,值得上;核心在服务端,先做签名校验和接口风控,加固排后面。
参考资料
- arXiv · To Unpack or Not to Unpack:安卓加固的动态分析实测(反 Frida 覆盖率 28.25% / 8.26% 与双向打断数据)
- APK 加固文档 · 反分析与加固手法(2026-11-09,100 个样本的 DEX 类数中位数)
- DEV · XopProtector:开源安卓 APK 加固方案(2026-11-06,双层架构与 PVM1/PVM2)
- Android Developers · 保护环境与 Play Integrity(2026-11-19 更新,系统侧完整性校验)
核验方式:27.5、61,377.5 与 38 / 62 的分组取自 APK 加固文档实测;28.25%、8.26%、2,236、366、2,078、536、4.77%、3.59% 取自论文样本统计;AES-256-GCM、函数抽取、PVM1/PVM2、30 秒自校验取自开源方案公开说明,属厂商口径,未独立验证。三倍多、约 2,232 倍是我算的。
- FAQ
- 参考资料
发表评论
◎欢迎参与讨论,请在这里发表您的看法、交流您的观点。