
一句话总结:NGINX 的 CVE-2026-123633 是个 HTTP/2 的 use-after-free:半截 HEADERS 让连接被标成可复用,请求跑起来后又没被摘出复用列表,连接池吃紧时被 drain 掉,内存释放,请求还在用。CVSS 4.0 给 9.2。
11 月 18 日,F5 发布了 NGINX 的安全更新,一次修了 10 个 CVE,其中 5 个 CVSS 4.0 都是 9.2 分。CVE-2026-123633 是其中之一。
这篇只讲它:触发条件、代码路径、哪些版本中招、怎么先挡一挡。
28 天:从私下报告到公开补丁
10 月 21 日,Wiz 研究团队把 use-after-free 报给 F5,附了确认过的 RCE 演示、一个 ASLR 绕过和一份修复建议。F5 回复说,另一支团队此前也报过同一个洞。
11 月 10 日,F5 给出补丁供复核。11 月 16 日,Wiz 又报了第二个洞,也就是姊妹篇里的 123007。11 月 17 日 F5 确认两个都能进 18 号的发布。11 月 18 日补丁公开。
从报告到修复,28 天。这个速度在关键基础设施里算快,代价是留给运维的窗口很短。
同类的拆解,站内写过提示注入的规则层测试;这次补丁里的另一个洞,整数下溢那篇单独写过。
触发条件:代理 + 连接池吃紧
不是所有 NGINX 都中招。两个前提:开了 HTTP/2,并且配置成反向代理把请求转给后端。
还有一个运行状态的前提:worker_connections 快用满了。这解释了为什么它在实验室里难复现,在真实的高负载网关里反而更容易撞上。
受影响版本是 1.19.7 到 1.31.8。这个洞在代码里待了将近六年。
UAF 是怎么形成的
NGINX 维护一张表,记录哪些连接「当前空闲、可以在需要腾位置时关掉」。HTTP/2 连接没有活跃流时可以进这张表,一旦有请求开始,就该出来。
攻击者先发一个不完整的 HEADERS 帧。此时没有活跃流,ngx_http_v2_handle_connection() 把连接标成 reusable。等剩下的帧送达,ngx_http_v2_create_stream() 建了流、把 processing 加一,却没有把这个连接从复用表里摘掉。
接下来是收网。请求被转发到上游时,NGINX 要开一条新连接;连接槽位不够,就调用 ngx_drain_connections() 挑可复用的连接关掉。我们那条连接还在表里,于是被自己选中。
关闭前要先给对方发 GOAWAY。如果这时连接内部的帧配额已经用尽,连 GOAWAY 都造不出来,错误分支会直接关连接、释放内存。请求的处理流程随后继续跑,指针还指着那块已经释放的内存。
这就是 use-after-free。攻击者能控制释放后那块内存填什么,也就能把执行流带偏。
我没有复现环境,没法验证触发概率。从代码路径看,它依赖连接池接近耗尽这个状态,真实网关比实验室更容易撞上,这是我的推断。
哪些版本要动,修到哪个版本
官方给的修复版本:开源版 1.30.7(stable 分支)和 1.31.9(mainline);NGINX Plus 是 37.0.7.1 和 37.2.0.1。
Ubuntu 的情况可以当参照:从 16.04 到 26.10 全部标为 vulnerable,14.04 不受影响,因为那个版本的 nginx 根本没有 HTTP/2。Ubuntu 安全页给的 CVSS 4.0 是 9.2,CVSS 3.1 是 8.1,优先级 High。
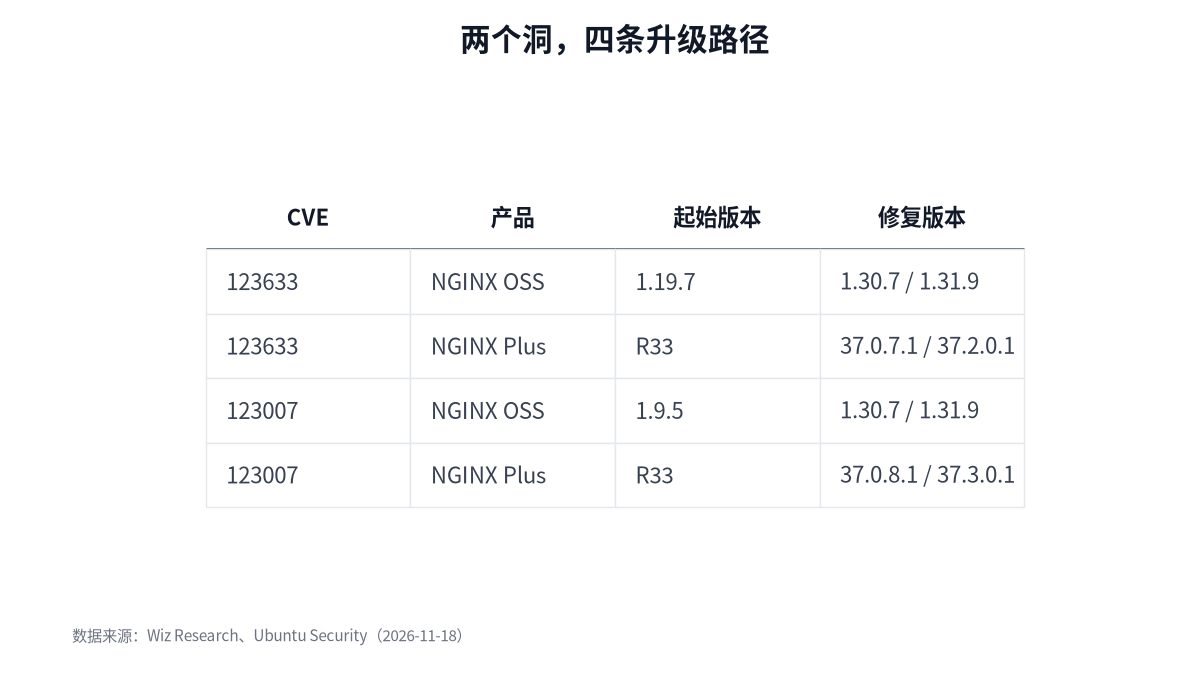
图 1:两个洞的影响范围不同,修复版本也不同,别只升一个补丁号就以为完事
升不了的话,先关 HTTP/2
临时缓解只有一个办法:把 HTTP/2 关掉。NGINX 1.25.1 以后在 server 块里写 http2 off;,再把 listen 指令上的 http2 参数删掉,reload,确认旧 worker 已经退出。
检测上,Wiz 给的建议很克制:看 NGINX worker 有没有异常崩溃,看有没有 NGINX 进程拉起不该拉起的命令。这两个都是通用告警,不是确认信号。
还有一个现实问题:CDN 和 WAF 如果终结了 HTTP/2,可能挡掉一部分攻击,取决于它会不会把原始 payload 透传给后面的 NGINX。不能当成修复。
FAQ
Q:我的站开了 HTTPS,是不是就一定受影响?
不是。要看是否启用了 HTTP/2,以及是不是反向代理配置。只跑 HTTP/1.1 的实例不触发这个洞。
Q:只做个 DoS 也会被打吗?
能打崩,也可能拿到代码执行。前提是攻击者能绕过 ASLR,或者目标系统关掉了 ASLR。Wiz 的演示里带了绕过。
Q:升级到最新版就安全了吗?
这个洞是。但同一批发布还修了另外 9 个 CVE,其中 4 个也是 9.2 分,升级要按整包来。
Q:怎么快速排查?
查版本号是否落在 1.19.7–1.31.8,查配置里有没有 http2,查 worker_connections 是否长期接近上限。三条都命中,优先级最高。
参考资料
- Wiz Research · Unauthenticated Remote Code Execution in NGINX(2026-11-18)
- Ubuntu Security · CVE-2026-123633(2026-11-18)
核验方式:我抓了上面两篇。披露时间线、代码路径、受影响版本 1.19.7–1.31.8、修复版本取自 Wiz 原文;CVSS 分数、Ubuntu 发行版状态、14.04 不受影响的原因取自 Ubuntu 安全页。28 天是我用 10 月 21 日到 11 月 18 日算的,六年是按 1.19.7 到 2026 年的跨度粗算,两者都不是官方口径。
- FAQ
- 参考资料
发表评论
◎欢迎参与讨论,请在这里发表您的看法、交流您的观点。