
一句话总结:CVE-2026-123007 是 HTTP/2 的 send_window 整数下溢。退款不检查上限,计数器涨过最大值后,边界检查因为无符号回绕失效,最终变成一次越界拷贝,可以远程执行代码。受影响的版本从 1.9.5 起,跨了十一年。
这条 CVE 的年龄比上一个更大。代码从 1.9.5 版本就有了,那是 2015 年。
它也不挑场景。Wiz 的演示里,一台只提供静态文件的 NGINX,没有后端应用、没有第三方模块,照样被打穿。
退款没检查上限
HTTP/2 允许多个流共享一条连接,靠流量控制限制发送速率。NGINX 用一个计数器记录这条连接还剩多少发送额度,叫 h2c->send_window。
要发数据时,先按数据长度从计数器里扣。问题出在退款:一个流被取消时,队列里还没发出去的数据要还回额度,ngx_http_v2_filter_cleanup() 直接执行 h2c->send_window += window。
这次加法没有检查 HTTP/2 的最大窗口。如果客户端在数据排队期间已经调高过额度,退款就会把计数器推过上限。
从这里开始,NGINX 内部的这个值超出了后续代码的假设范围。
边界检查为什么会失效
下一个环节是 ngx_http_v2_state_window_update(),它本该拦住超限的增长:if (window > NGX_HTTP_V2_MAX_WINDOW - h2c->send_window)。
这个判断用「最大值减去当前值」算剩余空间。可当前值已经被退款推过了最大值,减法在无符号整数上回绕,得到一个巨大的正数。检查通过,攻击者可以继续加额度。
被污染的值最后流到 ngx_http_v2_send_chain(),转换成有符号的 off_t 用来算发送长度。值足够大就变成负数,负数再传到描述响应缓冲区的那段代码,end 指针跑到了 start 前面。
TLS 发送路径 ngx_ssl_send_chain() 处理这个畸形缓冲区时,又有几次有符号与无符号的转换,最终变成一次越界内存拷贝。攻击者可以借此读内存、改堆,最后拿到代码执行。
不用后端,静态文件也能中招
Wiz 在官方 1.31.7 和 1.31.8 的构建上确认了 RCE,带 ASLR 绕过。测试路径是 64 位系统上走 TLS 的 HTTP/2,响应数据从内存直接发。
这意味着普通静态文件就能走到这条代码路径。不需要后端,不需要插件。
利用难度不低。要先泄露内存地址,再布置堆,还得适配不同构建。
但攻击者不必通吃所有配置。打包发行版那种所有人用同一个构建的场景,最容易批量打。
前置的 CDN 或 WAF 若自己处理掉了 HTTP/2,攻击链可能断在它那一层。前提是它不把原始帧原样转发。这只能算运气,不能算方案。
十年没被发现,是谁翻出来的
Wiz 说这两个洞是用自家的 AI 代码扫描工具发现的,验证阶段用了 Gemini 4 Carbon 和 ChatGPT 5.6 Sol,确认都能在未授权的情况下执行代码。
123633 在代码里待了将近六年,123007 待了十一年。同类问题上个月在 PHP 上也有一轮,同样由多支团队独立发现。
过去这类内存安全漏洞要靠人肉追踪多条代码路径的交互,成本高到形成一道天然门槛。模型开始能跟着这些交互走之后,门槛在降。
我倾向于认为,接下来一年会看到更多「十年老洞」被集中翻出来。防守方的窗口不会变长,只会更挤。
顺带看这批补丁的规模。一次发布打了 10 个补丁,5 个拿到 9.2 分。除了两个 HTTP/2 的洞,还有 HTTP/3 的 UAF、DNS 解析器的 UAF、邮件代理模块的 UAF,都是 RCE 级别。
要升的版本号和另一篇基本重合,只有 Plus 那一行不同:这里要的是 37.0.8.1 与 37.3.0.1。
站内安全向的文章少,之前只有提示注入的规则层测试那一篇。那篇在应用层,这次到了内存层。
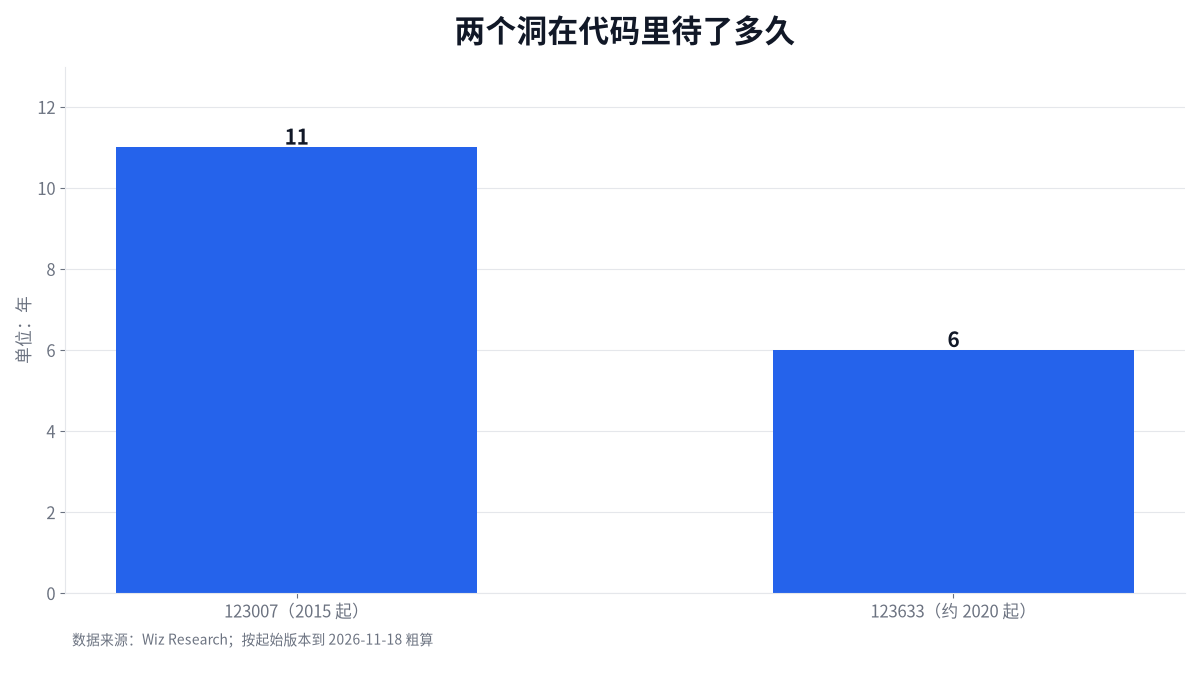
图 1:两个洞在代码里的年头,第二个比第一个老一倍
有个地方我没算准:六年和十一年是按受影响版本的起始时间到披露日粗算的,中间可能有重写或分支切换,真实潜伏时间只能以官方为准。
FAQ
Q:123007 和 123633 有什么区别?
123007 是整数下溢导致的越界拷贝,静态文件场景也能打;123633 是 use-after-free,需要反向代理并且连接池吃紧。
Q:没开后端,只放静态文件要升级吗?
要。Wiz 的演示正是在纯静态文件服务器上完成的。
Q:关掉 HTTP/2 能防住吗?
这两个洞都依赖 HTTP/2。不能升级时,先关掉 HTTP/2 是唯一有效的临时措施。
Q:怎么知道自己的版本中没中?
运行 nginx -v 看版本。落在 1.9.5 到 1.31.8 之间,并且启用了 HTTP/2,就按受影响处理。
参考资料
- Wiz 研究博客 · NGINX HTTP/2 远程代码执行分析(2026-11-18)
- F5 安全公告 · K000163926(2026-11-18)
核对方式:我把 Wiz 原文和 F5 公告都抓取下来,机制、受影响区间、修复版本、10 个 CVE 清单逐条比对。年数的口径是我自己定的,按起始版本到披露日估算,官方没有这个说法。
- FAQ
- 参考资料
发表评论
◎欢迎参与讨论,请在这里发表您的看法、交流您的观点。