
一句话总结:Apache HTTP Server 2.4.55 到 2.4.70,只要开了 HTTP/2,就可能被未认证攻击者用竞态条件打穿。修复版本 2.4.71 已于 11 月 11 日发布,官方建议 48 小时内升完,升不了就先关 HTTP/2。
这个漏洞的关键不在“RCE”,在“未认证”三个字。不需要账号、不需要钓鱼、不需要用户点任何东西,只要目标开了 HTTP/2,攻击者可以直接打。
先把影响面算清楚。
十六个版本,一个开关
受影响区间是 2.4.55 到 2.4.70,条件是 HTTP/2 处于开启状态——Protocols 指令里带 h2 或 h2c,不论是全局配的还是某个虚拟主机配的。
只跑 HTTP/1.1 的机器不受影响,因为 mod_http2 根本没加载。这一条很重要:很多人升级不了,但可以关掉一个模块保命。
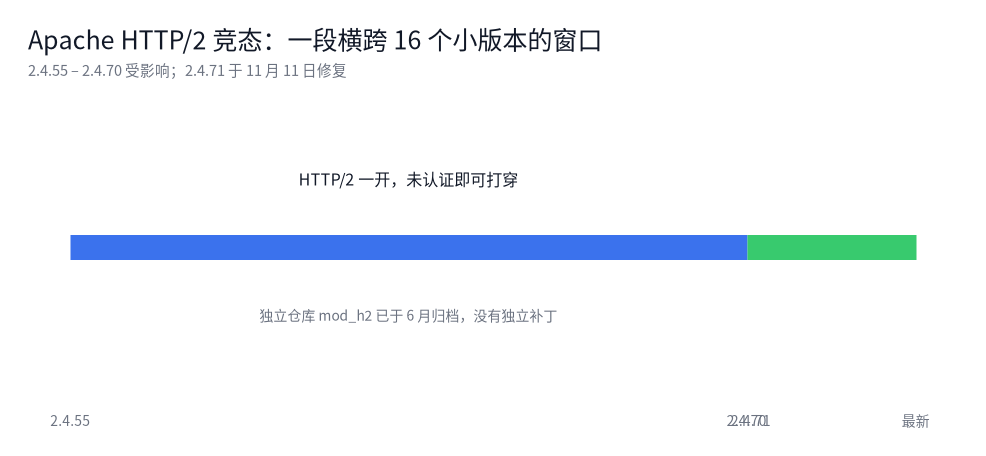
图 1:窗口横跨 16 个小版本,近三年
竞态是怎么变成远程代码执行的
HTTP/2 的多路复用是它的卖点:一条连接上跑几十个流,共享同一套连接级状态。问题也在这儿——多个流并发访问同一份状态时,如果某处判断和写入之间没有锁,就会有一个极短的时间窗,让攻击者用精心构造的帧序列把状态改坏。
改坏之后落到堆上,就是内存破坏。未认证 RCE 的完整链条通常要三步:制造竞态、控制堆布局、劫持控制流。第一步在协议层,后两步在内存层,这也是为什么它能被评为“未认证可远程利用”。
具体帧序列和偏移不在公开讨论范围内,官方也没放细节。这里只讲成因,不给复现路径——对运维来说,知道“为什么必须升”比知道“怎么打”有用。
为什么 Red Hat 只判 Important
同一个漏洞,不同发行版的风险等级不一样。Red Hat 给 RHEL 9 和 10 的评级是 Important,不是 Critical,理由是它的 mod_http2 打包方式不同:每条 HTTP/2 流分配独立的内存分配器,让竞态窗口显著变窄。
“更难触发”不等于“不会触发”。Red Hat 自己在公告里写得很清楚:substantially harder, not absent。所以补丁照样要打,只是紧急程度可以按暴露面排序。
这条差异值得记:漏洞评级是“厂商 + 打包方式 + 默认配置”三者算出来的,不是 CVE 编号自带的属性。看到 Critical 先别慌,看到 Important 也别拖。
48 小时里能做的事
官方给的窗口是 48 小时。真要落地,分三步:先自查,再升级,升不了就关开关。
自查脚本,三行就够:
#!/bin/bash
# 1) 版本落在 2.4.55 - 2.4.70 之间就走下一步
httpd -V 2>/dev/null | grep -o 'SERVER_VERSION="[^"]*"'
# 2) 看有没有真的开 HTTP/2(h2 或 h2c 出现在 Protocols 里)
grep -REn '^[^#]*Protocols' /etc/httpd /etc/apache2 2>/dev/null
# 3) 从外部确认服务端能否协商 HTTP/2
curl -sI --http2 https://your-host/ | head -1
第二步是升级。RHEL 系走 RHSA,Debian/Ubuntu 等发行版的安全仓库,源码编译就换 2.4.71。
必须提醒一个坑:独立仓库 mod_h2(2.0.8 到 2.0.42)没有补丁,那个仓库 6 月 9 日就归档了。也就是说,如果你的模块不是跟着 httpd 一起打的包,而是从那个仓库单独编的,升级 httpd 也补不上。
第三步,暂时升不了的,把 h2 从 Protocols 里摘掉。改完必须重启,reload 不够——模块级别的状态不会因为 reload 清干净。
如果要做版本区间批量判断(比如管着几十台机器),这段可以直接跑:
# 版本区间判断:2.4.55 ~ 2.4.70 命中即受影响
def affected(version):
    parts = [int(x) for x in version.strip().split(".")[:3]]
    major, minor, patch = parts
    return major == 2 and minor == 4 and 55 <= patch <= 70

for v in ["2.4.54", "2.4.55", "2.4.63", "2.4.70", "2.4.71"]:
    print(v, "受影响" if affected(v) else "安全")
同一个月,两起协议栈事故
这个月站内已经写过两起 NGINX 的:十年前的整数下溢和代理链上的 UAF。加上 Apache 这次,三起都在同一类地方:协议解析层的状态管理。
规律很清楚。HTTP/2 把“一条连接多个流”做成了默认,收益是性能和并发,代价是共享状态变多、加锁成本变高。厂商为了吞吐会尽量少加锁,安全就靠“这段临界区足够短,撞不上”。这次撞上了。
对运维的实际结论:把 HTTP/2 当成一个需要持续打补丁的组件,而不是“开了就忘了”的性能开关。每季度扫一次 mod_http2 的版本,比出事之后通宵灰度便宜得多。
FAQ
Q:只对内网开的服务要不要升?
要升。内网不等于可信,横向移动的第一步往往就是拿下一个内网 Web 服务。
Q:关掉 HTTP/2 有什么损失?
主要是并发效率。静态站点感知不强,长连接多、头部大的 API 网关会明显变慢。折中方案是先关 h2c、只留 TLS 上的 h2。
Q:2.4.71 之后就安全了吗?
对这个 CVE 是的。但 2.4.71 同时修了其他几个问题,说明这版是个集中修复版,升级后建议顺带核对一遍模块清单。
参考资料
- MyCERT · Apache mod_http2 竞态导致未认证 RCE(2026-11-14,受影响版本、修复包与 48 小时建议)
- Apache HTTP Server 2.4 安全漏洞列表(官方漏洞公告索引)
- it-sb.ch · CVE 追踪:本月企业软件高风险条目(2026-11-17,同期漏洞对照)
核验方式:2.4.55–2.4.70、2.4.71、h2/h2c 条件、48 小时建议、mod_h2 仓库 6 月 9 日归档、RHEL 补丁版本与“substantially harder”表述,取自 MyCERT 公告转述的 Apache 与 Red Hat 原文。2.4.54 与 2.4.71 的“安全”判断由文中脚本直接算出,可复跑。
- FAQ
- 参考资料
发表评论
◎欢迎参与讨论,请在这里发表您的看法、交流您的观点。